
Microsoft Ignite 2026: KI, Intune und Agent Governance
Die Highlights der Microsoft Ignite 2026 für IT-Teams: Copilot, Microsoft Foundry, lokale KI-Agenten und Windows Server in Intune. Mit GA- und Preview-Status.
Bei meinem Rückblick auf die Build 2026 ging es um Kontext, Modelle, Identitäten und die Grenzen, innerhalb derer Agenten arbeiten. Auf der Ignite wird daraus konkrete Arbeit für Endpoint-Teams. Intune kann Geräte mit einer unerwünschten App als nicht konform markieren. Windows kann die Ausführung unterstützter Agenten begrenzen. Entra kann Agentenidentitäten aus dem Verkehr ziehen, wenn ihr Auftrag erledigt ist.
Ein Agent, der Dateien bearbeitet, Tools aufruft und im Hintergrund weiterarbeitet, braucht einen Verantwortlichen. Er braucht begrenzte Berechtigungen, einen kontrollierten Ausführungsort und einen Weg, ihn wieder abzuschalten.
Die Ignite läuft vom 17. bis 20. November. Die Verfügbarkeiten entsprechen den Ankündigungen zum Auftakt mit Stand vom 18. November. Microsoft Ignite 2026 Book of News.
Copilot Home, Cowork und Autopilot
Microsoft führt Chat und Cowork in Copilot Home zusammen. Home, Office in Copilot und die Copilot Managed Runtime sind jetzt allgemein verfügbar. Copilot Code soll in den kommenden Wochen folgen. Autopilot startet im Frontier-Programm. Auch die gemeinsamen Workspaces für Menschen und Agenten sind dort verfügbar. Autopilot bekommt eine eigene Entra Agent ID und einen benannten Manager. Seine Anmeldungen und Aktionen sollen damit einem eigenen Akteur zugeordnet werden können. Microsoft Copilot Blog.
Für mich liegt der Reiz in Aufgaben, die zwischen Meetings, E-Mails und Dokumenten hängen bleiben: nachfassen, einen Vorgang weiterverfolgen, eine Entscheidung vorbereiten. Gleichzeitig würde ich vor einem Pilotprojekt festlegen, welche Schritte der Agent selbst ausführen darf und wo er eine Freigabe braucht. Ein hilfreicher Entwurf und eine verbindliche Zusage sind zwei sehr unterschiedliche Berechtigungen.
Bei den Modellen fallen MAI Code 2, Code 2 Flash und Cyber 2 Flash auf. Dazu kommen neue Bild- und Audio-Modelle. Microsoft stellt dabei besonders das Verhältnis von Leistung und Kosten heraus. Diese Vergleiche sind Herstellerangaben. Für Code 2 Flash in Foundry nennt der Modellbeitrag eine Limited Access Preview. Microsoft AI. Microsoft-Decision-1.1 ist allgemein verfügbar und unterstützt unter anderem Routing- und Klassifizierungsaufgaben. Microsofts Keynote-Beitrag.
Meine Messlatte wäre der eigene Workflow: Wie viel kostet eine erfolgreich erledigte Aufgabe, einschließlich Fehlversuchen und Nacharbeit? Gerade bei dauerhaft laufenden Agenten wird diese Rechnung schnell wichtiger als ein einzelner Benchmark.
Microsoft IQ und kontinuierliche Verbesserung in Foundry
Microsoft IQ verbindet Work IQ, Fabric IQ, Foundry IQ und Web IQ mit mehr als 350 Drittanbieter-Connectoren. Business Plugins bündeln Unternehmenswissen, Skills und Tools für die Wiederverwendung durch mehrere Agenten. Bei Work IQ sind unter anderem Retrieve, Echtzeit-Meeting-Kontext und granulare MCP-Richtlinien allgemein verfügbar. Memory und weitere Funktionen bleiben Public Preview. Microsoft Azure Blog. Die neuen Business Plugins werden über Frontier angeboten. Azure Ignite-Überblick.
Das gefällt mir als Architekturgedanke. Wenn fünf Agenten dieselbe interne Richtlinie brauchen, möchte ich die maßgebliche Quelle einmal pflegen und deren Zugriff sauber regeln. Fünf unabhängig kopierte Prompt-Versionen werden mit jeder Änderung schwieriger zu betreuen. Ob das im eigenen Unternehmen funktioniert, entscheidet sich deshalb auch an der Qualität und Zuständigkeit der zugrunde liegenden Informationen.
In Foundry kommt der Kreislauf aus Beobachten, Bewerten und Verbessern stärker zusammen. Insights ist GA. Trace-Annotationen, Golden Datasets sowie neue Wege zur Skill- und Kostenoptimierung sind in Preview. Der Agent Optimizer prüft Änderungsvorschläge mit den eigenen Evaluierungen. Das Team entscheidet, welche Änderung produktiv geht. Das baut direkt auf Tracing und Evaluation in Foundry auf. Microsoft Foundry.
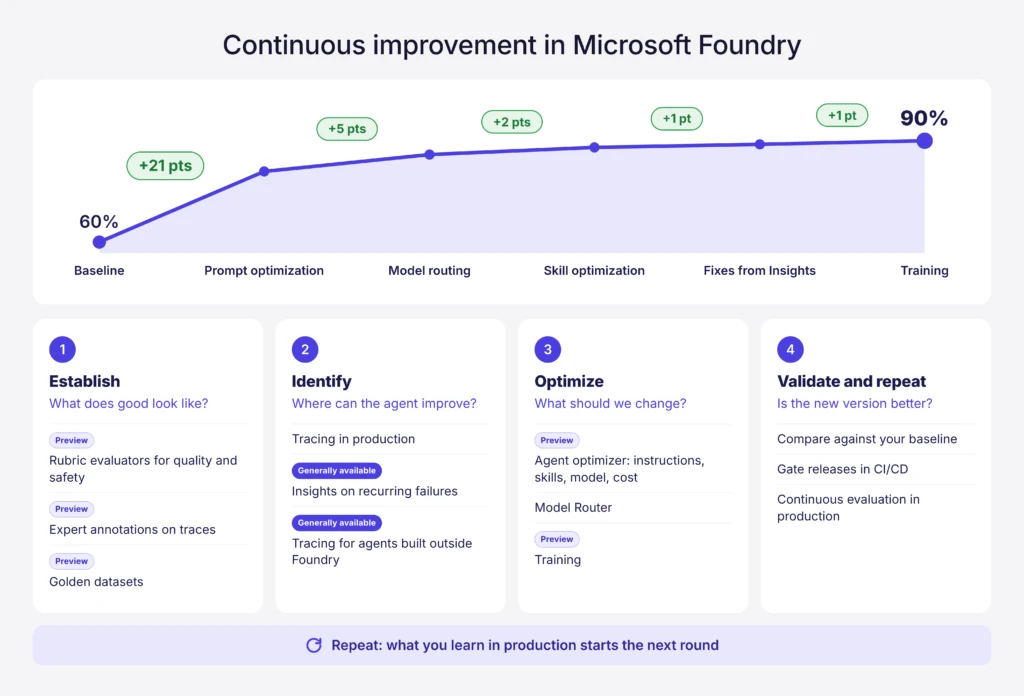
Für mich gehört genau das in einen belastbaren Agentenbetrieb: nachvollziehen, warum etwas schiefging, eine Änderung prüfen und sie bei Bedarf zurücknehmen können. Einen produktiven Agenten würde ich genauso sorgfältig versionieren wie die Anwendung, in der er arbeitet.
Intune-Richtlinien für lokale KI-Agenten
Intune Software Compliance ist in Public Preview. Findet Intune eine definierte unerwünschte Anwendung, kann es das Windows-Gerät als nicht konform markieren. Eine passende Conditional-Access-Richtlinie kann daraufhin den Zugriff auf geschützte Unternehmensressourcen sperren. Die Prüfung nutzt unterstützte App-Kennungen. Editor-Erweiterungen, npm-Pakete und eigenständige ausführbare Dateien lassen sich in dieser Preview nicht auswählen. Intune Customer Success.
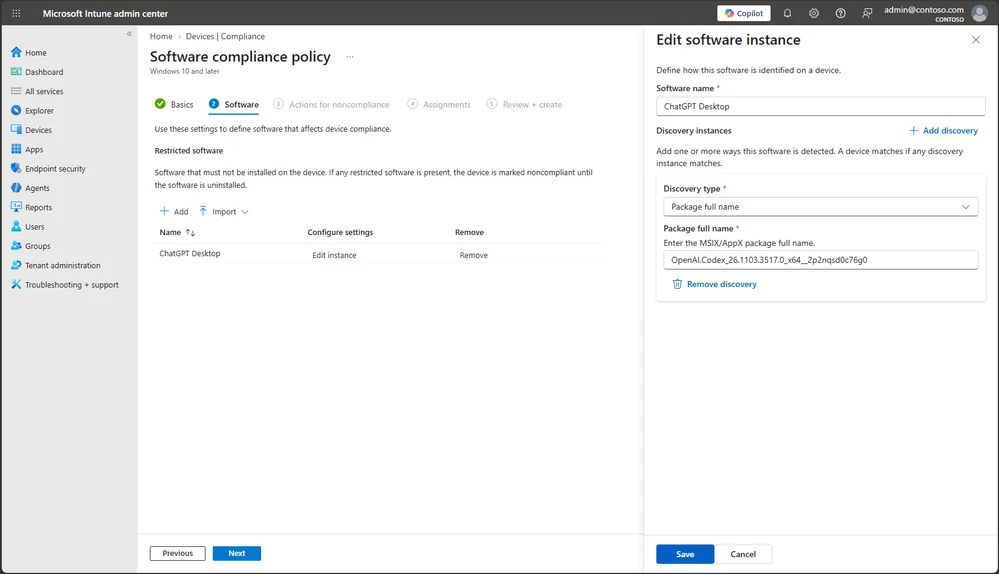
Das ist ein wirksamer Hebel mit spürbarer Reichweite: Die Konsequenz betrifft den Unternehmenszugriff des Geräts, auch wenn der betreffende Agent gerade gar nicht arbeitet. Ich würde deshalb mit einer klar definierten Pilotgruppe starten und den Mitarbeitern verständlich erklären, welche Anwendung die Sperre auslöst und wie sie wieder einen konformen Zustand erreichen.
Für erlaubte Agenten kommt Agent Containment hinzu. Intune legt Obergrenzen für Datei- und Netzwerkzugriffe fest. Windows setzt sie bei unterstützter Ausführung mit Microsoft Execution Containers (MXC) durch. Die Abdeckung hängt vom Agenten und vom Szenario ab. Windows Developer Blog.
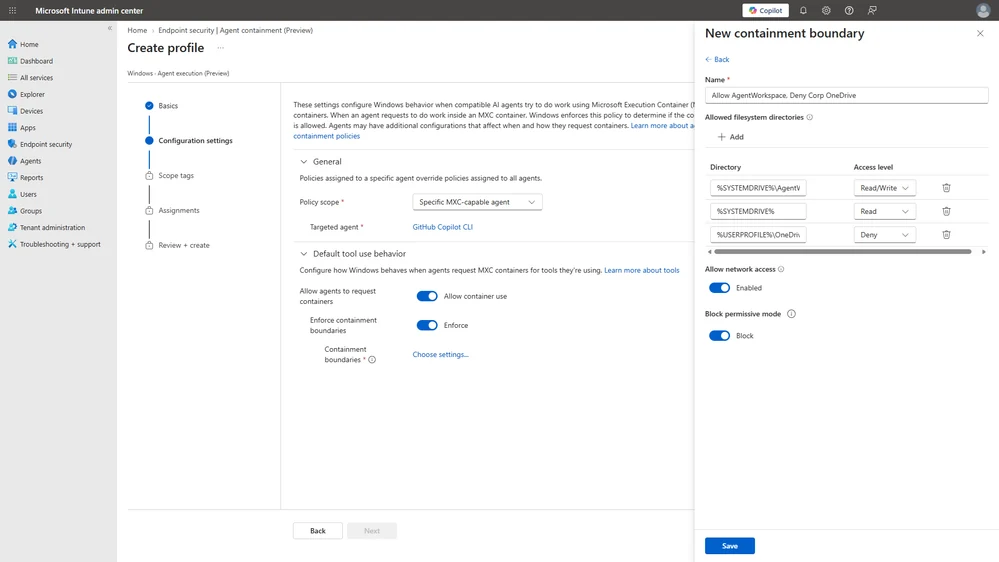
Das praktische Beispiel wäre ein Coding-Agent, der im Projektverzeichnis schreiben darf und keinen Zugriff auf einen Ordner mit Zugangsdaten erhält. Diese Grenze muss das Betriebssystem durchsetzen können. Die Anweisung im Prompt, bestimmte Dateien bitte in Ruhe zu lassen, würde mir dafür nicht reichen.
MXC ist auf Windows 11 seit Oktober GA. Die Ignite bringt weitere Process-Container-Verbesserungen in Preview. Learning und Permissive Modes sind GA. Local Micro VMs bleiben experimentell. Windows Experience Blog.
Agent 365 und Entra Agent ID
Agent 365 erweitert die Verwaltung auf zusätzliche Plattformen sowie lokale und bislang nicht freigegebene Agenten. Dynamic Agent Risk ist in Preview und verbindet Laufzeitsignale mit der Exposition und dem möglichen Schadensumfang eines Agenten. Ein Action Center für inaktive Agenten und Agenten ohne Besitzer soll im Dezember in die Private Preview gehen. Book of News, Agent 365 Blog.
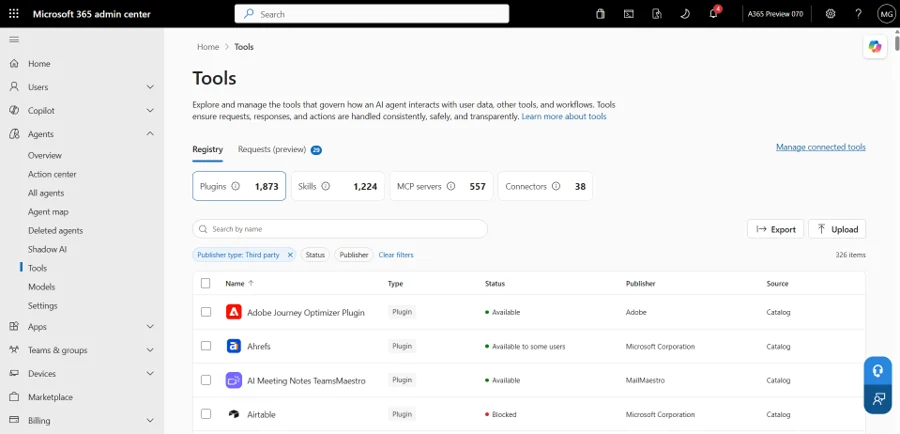
Für mich gehört die Tool-Verwaltung dabei ganz nach oben auf die Liste. Mit jedem neuen Connector oder MCP-Server kann sich verändern, was ein Agent tatsächlich tun kann. Die Freigabe eines Agenten sollte deshalb auch seine Tools, deren Zugriffsrechte und die verantwortliche Person einschließen. Wie sich die Zuständigkeiten verteilen, habe ich im Vergleich von Agent 365 und Microsoft 365 Agents aufgeschrieben.
Entra ergänzt automatisierte Lifecycle-Richtlinien für Agentenidentitäten, jetzt GA. Sie können unter anderem Sponsor und Aktivität prüfen und anschließend nach den definierten Regeln reagieren. Separate Conditional-Access-Richtlinien für unterstützte assistierende Agenten sind Preview: Ein riskanter Agent kann eingeschränkt werden, während der Mitarbeiter weiterarbeitet. Auch die MCP Firewall ist Preview. Microsoft Entra Blog.
Genau diese Trennung halte ich für wichtig. Ein Mitarbeiter und sein Agent brauchen jeweils nachvollziehbare Aktivitäten und passende Zugriffskontrollen. Zur Administration gehört für mich damit künftig selbstverständlich die Frage: Welche Agenten bleiben zurück, wenn ihr Verantwortlicher das Unternehmen verlässt?
Microsoft Perception und Schwachstellenbehebung in Intune
Microsoft Perception ist als übergreifendes agentisches Security-System jetzt allgemein verfügbar. Einzelne neue Funktionen zur Absicherung und Eindämmung von Agenten bleiben jedoch in Preview beziehungsweise Limited Preview. Microsoft Security Blog.
Der Vulnerability Remediation Agent verknüpft Defender-Schwachstelleninformationen mit dem Geräte- und App-Kontext aus Intune. Daraus entstehen konkrete Behebungspläne, die Administratoren prüfen und freigeben. Die IT kann den Fix in Ringen ausrollen. Rollen und Scope Tags begrenzen den administrativen Zugriff. Perception in Intune einschließlich dieser Funktionen wird als Preview für entsprechend aufgenommene Kunden angeboten. Intune Customer Success.
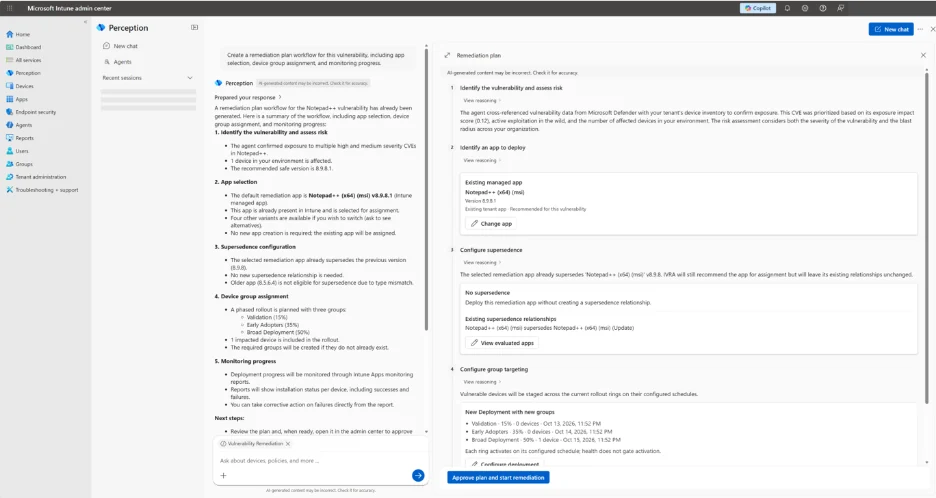
Hier sehe ich viel Potenzial. Zwischen „Defender meldet ein Risiko“ und „die betroffenen Geräte haben den Fix erhalten“ liegt heute oft erhebliche Abstimmungsarbeit. Wenn ein Agent den Kontext zusammenführt und einen überprüfbaren Plan vorbereitet, spart das genau an dieser Stelle Zeit. Für einen Pilotversuch würde ich messen, wie schnell sich die tatsächliche Exposition verringert und wie viele Geräte nach dem Rollout noch offen sind.
Windows Server in Intune und Neuerungen im Device Management
Windows Server in Intune bringt in der Insider-Preview geeignete Server in die Abläufe für Konfiguration, Compliance und Win32-Apps. Updates laufen in den unterstützten Szenarien über Windows Autopatch. Microsoft nennt unter anderem Filial- und Edge-Szenarien. Der Einstieg ist für unterstützte Insider-Builds in einer separaten Testumgebung vorgesehen. Intune Customer Success.
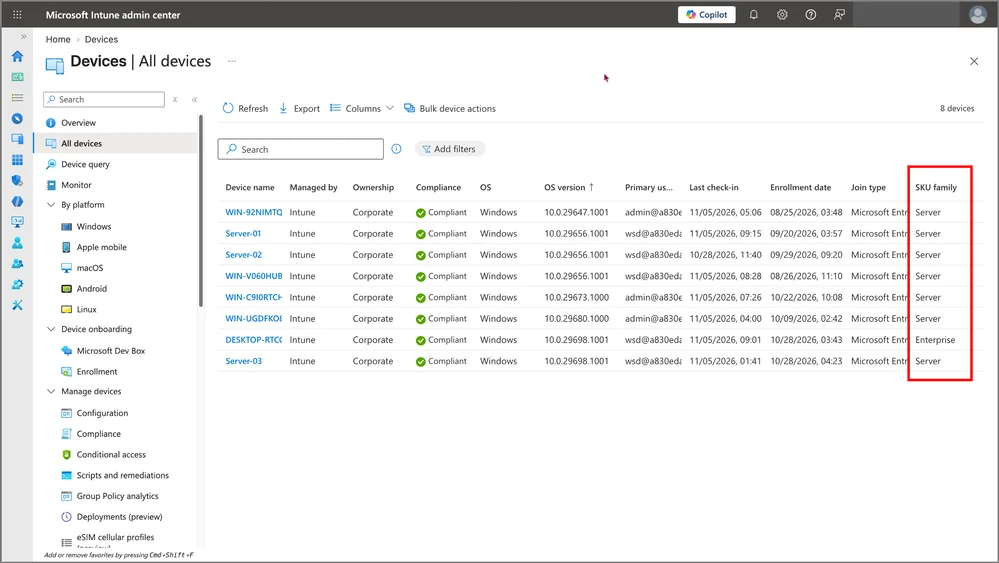
Bevor ich hier etwas einschreibe, würde ich die Zuständigkeit prüfen: Wer verwaltet die Maschine, welche bestehenden Zuweisungen treffen sie und welches Werkzeug ist für welche Einstellung verantwortlich? Der Produktbeitrag weist ausdrücklich auf All devices, Rollen, Scope Tags und Server-Filter hin. Azure Arc bleibt für die beschriebenen Infrastruktur- und Hybrid-Szenarien relevant. Microsofts Server-Leitfaden.
Daneben stecken mehrere alltagsnahe Verbesserungen im Intune-Paket: Enterprise App Management erweitert automatische Updates in Private Preview auf weitere geeignete und verifizierte Apps, auch auf solche, die IT nicht ursprünglich ausgerollt hat. App-in-use Detection ist ebenfalls Private Preview. Gerätebezogenes App-Inventar ist Public Preview; CIS-Benchmark-Auditing ist für November als Public Preview angekündigt. Eine neue Autopilot-Device-Preparation-Erfahrung zeigt in Limited Public Preview den Fortschritt von Compliance und App-Installation im Company Portal. Microsoft Intune Blog.
Solche Änderungen landen selten ganz vorne in einer Keynote. In einem Endpoint-Team können sie trotzdem viel bewirken: aktuellere Apps, weniger manuelle Eingriffe und Mitarbeiter, die beim Onboarding sehen, was noch fehlt. Das sind für mich gute Kandidaten für einen eigenen Praxistest.
Agent 365 Business Analytics und KI-Ausgaben
Agent 365 Business Analytics startet in Frontier und verbindet AI-Ausgaben, Nutzung und Nutzenindikatoren. Zum Start nennt der Detailbeitrag mindestens 50 Microsoft-365-Copilot-Lizenzen für die Analyse von Microsoft-Diensten. Bis Mitte Dezember soll der Zugang auf Tenants ab einer Lizenz erweitert werden. Für angebundene Nicht-Microsoft-Dienste werden Agent 365 und/oder ME7 benötigt. Die angezeigten „Assisted Hours“ schätzen den von KI unterstützten Arbeitsanteil. Business-Analytics-Detailbeitrag.
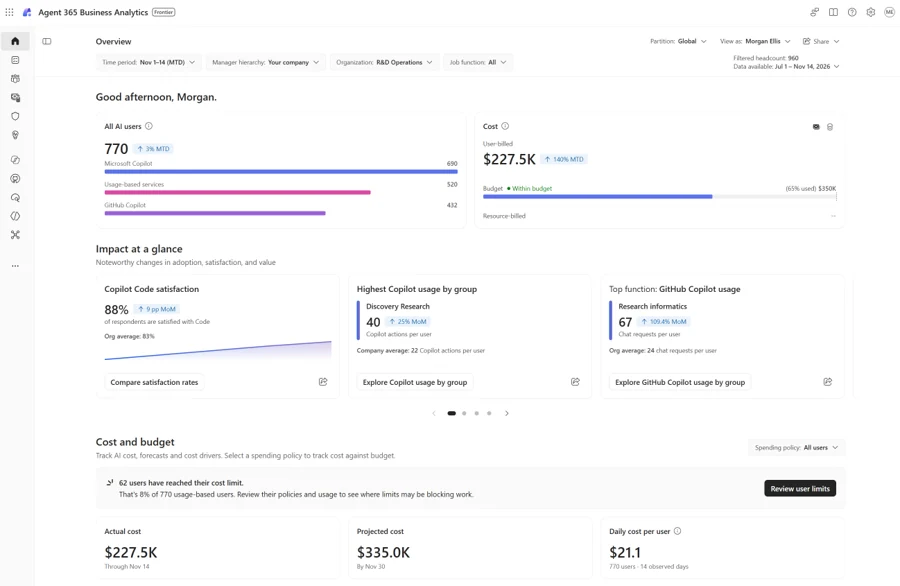
Ich würde diese Daten von Anfang an zum Pilotprojekt dazunehmen. Hohe Nutzung allein sagt mir noch wenig. Interessanter sind erfolgreich abgeschlossene Vorgänge, die nötige Nacharbeit und der Gesamtpreis dafür. Auch eine angezeigte Zeitersparnis braucht einen Abgleich mit der eigenen Realität. Wenn ein Agent eine Routine zuverlässig übernimmt, sollte sich das im Prozess zeigen lassen.
Microsoft Ignite 2026 im Überblick: GA und Preview
Stand: 18. November 2026. GA bedeutet allgemein verfügbar. Für Preview und Frontier gelten je nach Produkt unterschiedliche Zugangsbedingungen. Maßgeblich bleiben die Voraussetzungen des jeweiligen Produktbeitrags.
| Thema | Status |
|---|---|
| Copilot Home, Office in Copilot, Managed Runtime | GA |
| Copilot Code | GA in den kommenden Wochen angekündigt |
| Autopilot und Copilot Workspaces | Frontier |
| Microsoft-Decision-1.1 | GA |
| MXC auf Windows 11 | GA seit Oktober, neue Process-Container-Funktionen in Preview |
| Intune Software Compliance | Public Preview |
| Intune Agent Containment | Preview für unterstützte Agenten |
| Dynamic Agent Risk | Preview |
| Entra Lifecycle für Agenten | GA |
| Microsoft Perception | GA, einzelne neue Funktionen in Preview |
| Perception und Vulnerability Remediation in Intune | Begrenzte Public Preview / Aufnahme erforderlich |
| Windows Server in Intune | Windows Server Insider Preview für geeignete Szenarien |
| EAM: erweiterte automatische Updates | Private Preview |
| Agent 365 Business Analytics | Frontier Preview |
Womit ich nach dieser Ignite anfangen würde
Ich würde einen überschaubaren Agenten-Workflow auswählen und ihn einmal vollständig durchspielen: Verantwortlicher, Identität, erlaubte Daten, Tools, Ausführungsgrenzen, Freigaben und Kosten. Dazu würde ich je einen erlaubten und einen abgelehnten Fall testen. Danach würde ich dem Agenten den Zugriff entziehen und prüfen, ob er noch laufen kann.
Parallel würde ich die konkreten Intune-Verbesserungen gegen die aktuellen Probleme im Betrieb halten. Wenn veraltete Apps oder unklare Rollout-Ergebnisse heute viel Aufwand verursachen, liegt dort möglicherweise der frühere Nutzen.
Welche dieser Ankündigungen würdest du zuerst pilotieren – lokale Agenten mit Intune, den Remediation-Workflow oder Windows Server Management?
Den vollständigen Überblick findest du im offiziellen Microsoft Ignite 2026 Book of News.
Neue Artikel direkt in dein Postfach.
Praktische Anleitungen zu Intune, KI und Azure.