
Cloud- und Endpoint-Sicherheit
Sichere Endpunkte, Cloud-Dienste und KI-Anwendungen ab. Hier findest du Beiträge zu Geräteeinschränkungen, Identität, Berechtigungen und Kontrollen für Agenten-Tools. Arbeite eine konkrete Konfiguration durch oder prüfe die Zugriffsgrenzen einer Integration. Die Beispiele zeigen, an welcher Stelle eine Kontrolle greift und welche Aufgabe die Anwendung selbst übernimmt.
Ältere Artikel nach Jahr finden
Die zu kontrollierende Aktion benennen
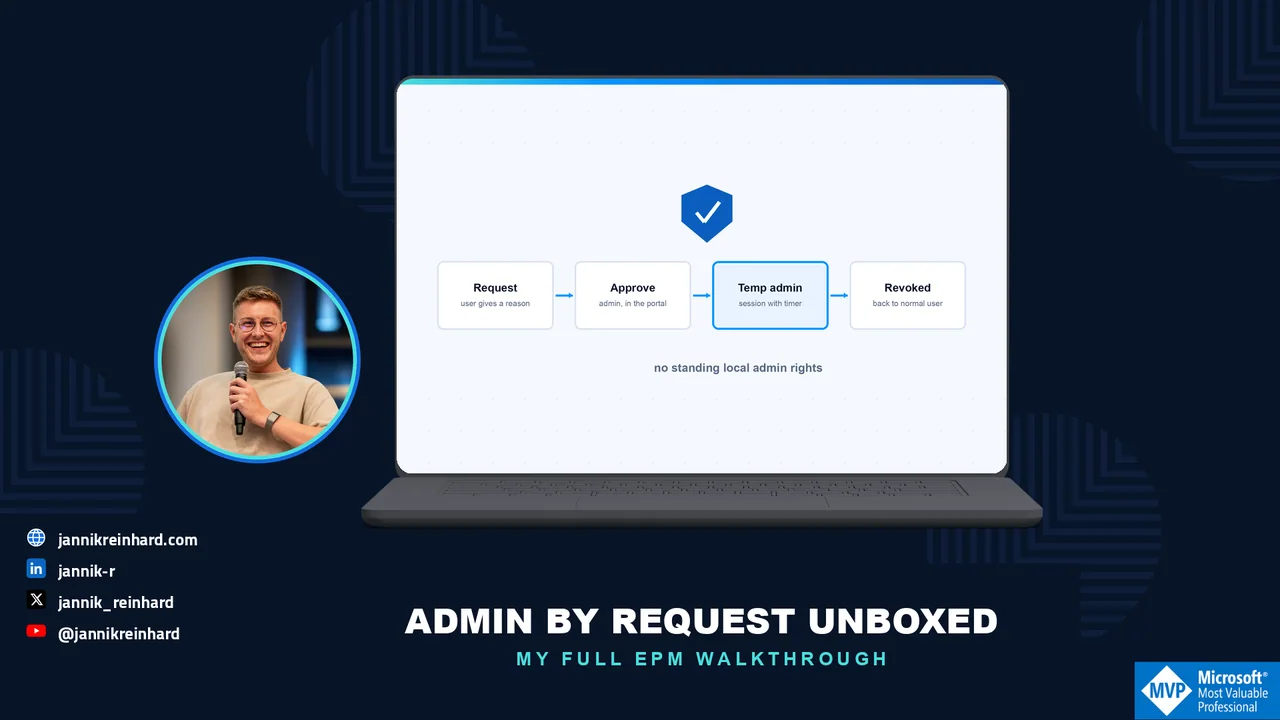
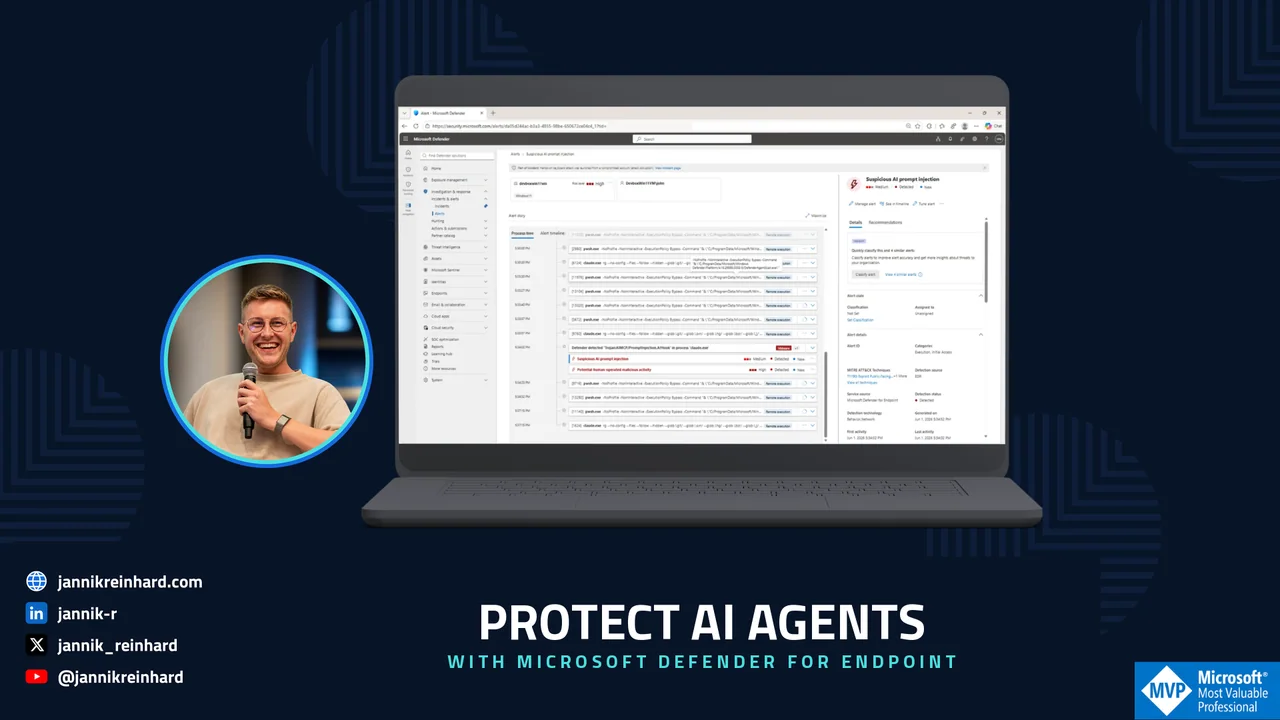
Beginne mit einer Aktion, die du erlauben, einschränken oder prüfen möchtest. Das kann das Erhöhen von Anwendungsrechten, der Tool-Aufruf eines Agenten oder der Ressourcenzugriff eines verwalteten Geräts sein. Halte fest, wer diese Aktion ausführt und wo die Entscheidung darüber fällt. Wähle dazu den passenden Beitrag. Für eine Frage zu lokalen Anwendungsrechten eignet sich der EPM-Rundgang. Bei einem KI-Agenten beginne mit der Anleitung zum Laufzeitschutz und übernimm die dort genannten Supportgrenzen in deine Testnotizen.
Konfiguration und Beobachtung zusammenhalten
Notiere Produktversion, Richtlinienumfang, Testidentität und erwartetes Ergebnis, bevor du etwas änderst. Probiere in einer Testumgebung eine erlaubte Aktion und eine Aktion aus, die abgelehnt werden soll. Dokumentiere das beobachtete Ergebnis und den passenden Protokolleintrag. Ein Screenshot zeigt eine Einstellung; die Testnotiz beschreibt einen bestimmten Aufruf. Wenn beides nicht zusammenpasst, untersuche den Unterschied, bevor du die Konfiguration auf eine größere Gruppe ausweitest. Halte auch fest, wie sich die Änderung zurücknehmen lässt und wer das durchführen kann.
Den vollständigen Zugriffsweg prüfen
Verfolge bei einer Agenten-Integration den Weg von der Nutzeranfrage über Agent und Tool bis zum Zieldienst. Frage an jedem Übergang, welche Identität verwendet wird und welche Daten weitergegeben werden. Beziehe bei Endpoint-Kontrollen Gerätekontext und getestete Anwendung mit ein. Die verlinkten Anleitungen behandeln unterschiedliche Teile dieser Wege. Notiere deshalb auch, welche Grenzen dein Versuch noch nicht abgedeckt hat. Eine erfolgreiche Prüfung für eine Anwendung oder Identität belegt zunächst diesen Fall. Wiederhole sie für die weiteren Kombinationen, die du unterstützen möchtest.
Den Veröffentlichungsstand berücksichtigen
Einige Anleitungen zeigen eine ältere Portaloberfläche oder einen frühen Funktionsstand. Lies Datum und Aktualisierungshinweise, bevor du eine Konfiguration übernimmst. Prüfe aktuelle Voraussetzungen und unterstützte Kombinationen in der im Beitrag verlinkten Produktdokumentation. Bewahre deine eigenen Prüfergebnisse zusammen mit der Konfiguration auf, damit ein Kollege sie nach einem Update wiederholen kann. Beschreibe bei einer Rückfrage die beabsichtigte Aktion, die getestete Kontrolle und den Unterschied zwischen erwartetem und beobachtetem Verhalten. Verwende anonymisierte Belege und gib keine Zugangsdaten weiter.