
Microsoft Intune Policy Sets
Erfahre, wie Microsoft Intune Policy Sets Apps, Profile und Compliance-Richtlinien gruppieren, um Zuweisungen zu vereinfachen und maßgeschneiderte…
Viele Unternehmen haben nicht nur einen Standard-Service, bei dem nicht alle PCs dieselben Konfigurationsprofile, Standard-Apps,… besitzen. Häufig werden spezialisierte Services benötigt, um den Anforderungen unterschiedlicher Geschäftsbereiche gerecht zu werden. Du kannst die Konfigurationsprofile kopieren und ihnen den Namen des Services geben, damit du weißt, welche Richtlinie zu welchem Service gehört – oder du nutzt die Policy Sets, um eigene Services aufzubauen.
Was sind Policy Sets?
Policy Sets sind eine Sammlung verschiedener Verwaltungsobjekte und Apps, die gemeinsam gruppiert und zugewiesen werden können. Wenn du später nachvollziehen musst, was einen bestimmten Endpunkt erreicht, kannst du dir auch die Zuweisungen eines Geräts per PowerShell ausgeben lassen. Das Policy Set ist eine Referenz auf verschiedene Objekte, die du hinzugefügt hast. Dieses Feature wurde Ende 2019 eingeführt. Weitere Informationen findest du in der Microsoft-Dokumentation.
Statt jede App, jede Compliance-Richtlinie und jedes Konfigurationsprofil einzeln einer Gruppe zuzuweisen, kannst du mit Policy Sets alles in einer einzigen logischen Einheit buendeln und auf einmal zuweisen. Fuegst du dem Policy Set spaeter ein neues Objekt hinzu, wird es automatisch an alle Gruppen ausgeliefert, denen das Set zugewiesen ist. Das macht Policy Sets zu einem starken Werkzeug, um große Tenants konsistent zu halten und den manuellen Aufwand beim Onboarding eines neuen Services deutlich zu reduzieren.
Was kann in eine Policy-Set-Sammlung aufgenommen werden?
Die folgenden Objekte können zu Policy Sets hinzugefügt werden:
- Apps
- App configuration policies
- App protection policies
- Device configuration profiles
- Device compliance policies
- Device type restrictions
- Windows autopilot deployment profiles
- Enrollment status page
Wo finde ich die Policy Sets
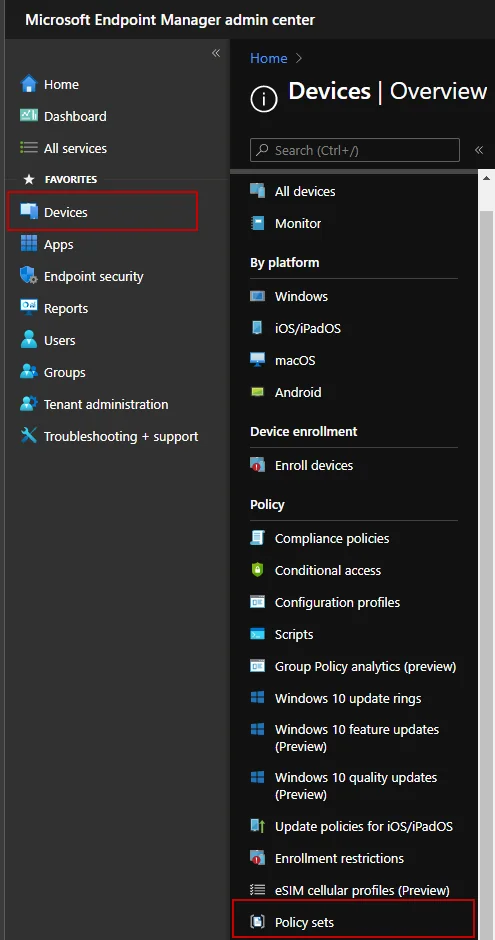
Wie erstelle ich ein Policy Set
- Klicke auf Policy sets -> Policy sets
- Klicke auf Create
- Gib einen Namen ein
Ein Assistent führt dich durch die nächsten Schritte. Dabei stehen dir die folgenden Auswahlmöglichkeiten zur Verfügung:
Application Management
- Apps
- App configuration policies
- App protection policies
Device Management — zum Beispiel Compliance-bezogene Konfigurationen wie ein Custom Compliance Script.
- Device configuration profiles
- Device compliance policies
Device enrollment
-
Device type restrictions
-
Windows autopilot deployment profiles
-
Enrollment status pages
-
Anschließend kannst du das Policy Set noch zuweisen. Leider funktionieren hier keine Assignment-Filter.
-
Klicke auf Next: Review + create
-
Klicke auf Create
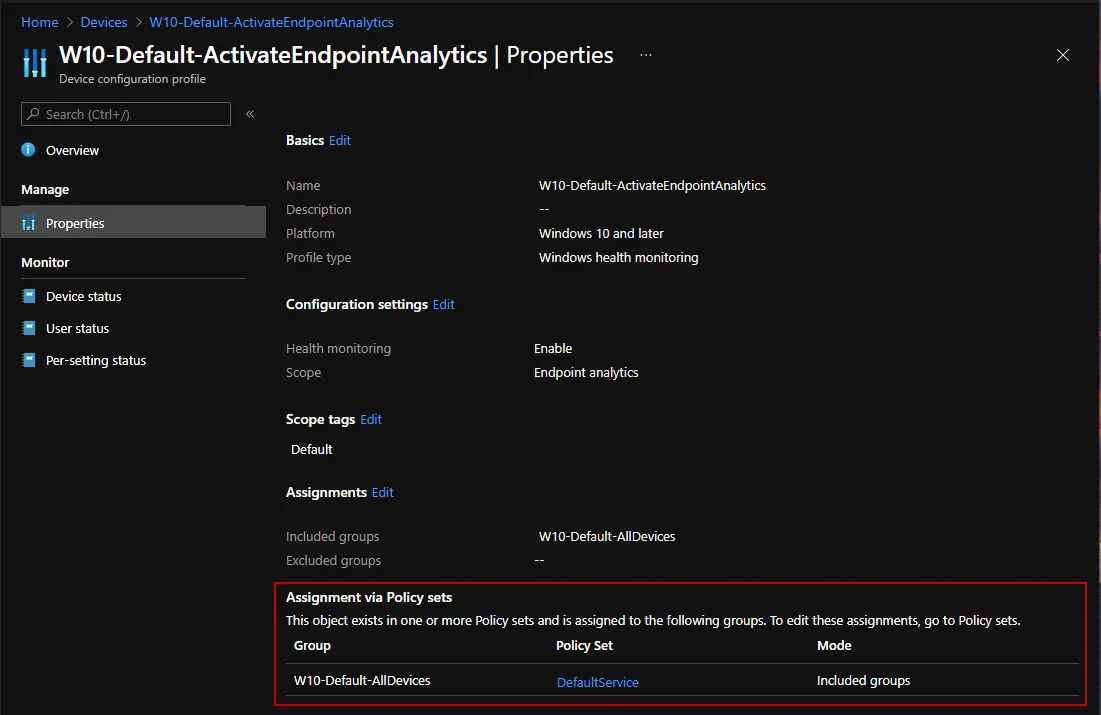
Durch das Erstellen des Policy Sets erscheint im Konfigurationsprofil ein neuer Abschnitt „Assignment via policy sets”. Diese Zuweisungen lassen sich auch mit Smart Device Groups für ein Wave-Deployment kombinieren, um Konfigurationen Schritt für Schritt auszurollen.
Best Practices und Einschraenkungen
Bevor du Policy Sets im gesamten Tenant ausrollst, solltest du ein paar Punkte beachten. Zum einen unterstuetzen Policy Sets keine Assignment-Filter – plane deine Gruppenstrategie also sorgfaeltig, damit nur die richtigen Geraete die Konfiguration erhalten. Zum anderen kann ein einzelnes Objekt Teil mehrerer Policy Sets sein. Das ist praktisch für die Wiederverwendung, erschwert aber das Troubleshooting, wenn du nicht dokumentierst, welches Set welches Objekt besitzt.
Eine bewaehrte Vorgehensweise ist eine klare Namenskonvention. Wenn du jedem Policy Set den Namen des Services oder der Abteilung voranstellst, erkennt jeder im Team sofort den Zweck eines Sets. Behandle jedes Set außerdem als Single Source of Truth für einen Service: Wird eine neue App oder Compliance-Richtlinie benoetigt, fuege sie dem passenden Policy Set hinzu, statt sie direkt einer Gruppe zuzuweisen. So bleiben deine Zuweisungen aufgeraeumt, Audits werden einfacher und neue Endpunkte erhalten automatisch die vollstaendige Service-Konfiguration.
Ein typischer Stolperstein ist die Annahme, dass eine Aenderung an einem Objekt sofort ueberall sichtbar ist. Die Verteilung laeuft ueber die normalen Intune-Sync-Zyklen, daher kann es einige Zeit dauern, bis ein neu hinzugefuegtes Objekt alle Geraete erreicht. Plane bei groesseren Rollouts also etwas Puffer ein und kombiniere Policy Sets bei kritischen Aenderungen mit einem Ring- oder Wave-Ansatz, damit du Probleme frueh erkennst, bevor sie den gesamten Tenant betreffen.
Fazit
Policy Sets sind ein cooles Feature, um mehr Ordnung in die Zuweisungen zu bringen. Das hilft z. B. dabei, neue Geräteklassen zu erstellen oder die Services verschiedener Abteilungen zu gruppieren, z. B. Security, Office, OS…
Bleib gesund, Cheers
Jannik
Kommentare
[…] In the following blog post I explain policy sets in detail. […]
[…] In the following blog post I explain policy sets in detail. […]