
Intune-Gruppenzuweisungen: Skript und Grenzen
Finde Richtlinien- und App-Zuweisungen einer Entra-Gruppe. Prüfe Berechtigungen, Ein- und Ausschlüsse sowie Paging-Grenzen vor Änderungen.
Update 06.09.2026: Die verlinkte Quelle der Version 2.3 wurde geprüft. Aussagen zu Berechtigungen und Vollständigkeit wurden korrigiert. Keine Ausführung im Tenant.
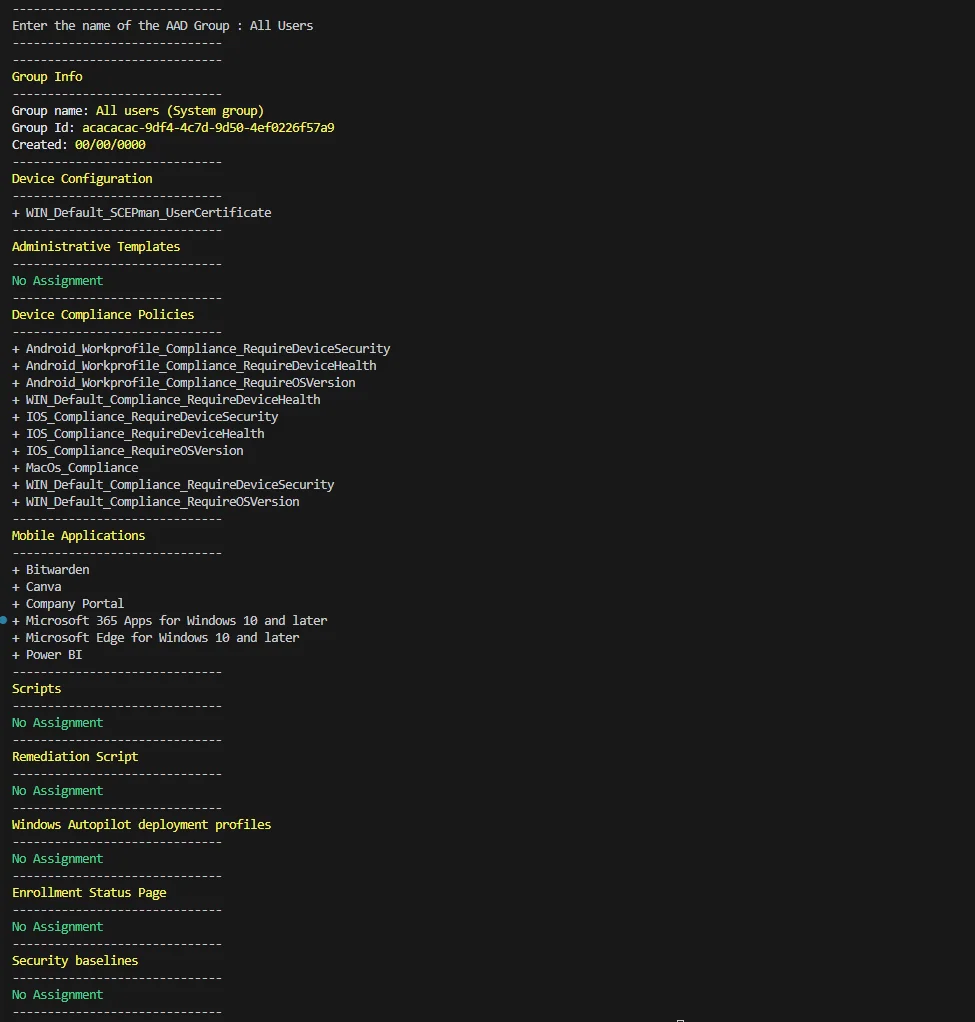
Mit dem Intune Group Assignment Script prüfst du, welche unterstützten Konfigurationsobjekte eine ausgewählte Microsoft-Entra-Gruppe direkt ein- oder ausschließen. Ich zeige den Start, die Ausgabe und das Ergänzen weiterer Objekttypen.
Vor einigen Monaten habe ich ein Script veröffentlicht, das dir alle Zuweisungen einer Microsoft Entra ID Gruppe in Intune auflistet. Mit diesem Blogbeitrag veröffentliche ich eine neue Version dieses Scripts, die mehr Konfigurationsobjekte umfasst und viele Teile des Codes verbessert.
Wofür dient das Script
Es ist weder über die UI noch über einen einzelnen Graph-Aufruf möglich, eine Liste aller Zuweisungen einer bestimmten Microsoft Entra ID Gruppe zu erhalten. Zum Beispiel, wenn du wissen möchtest, ob eine Gruppe noch verwendet wird, oder wenn du eine bestimmte Zuweisung untersuchen willst. Dieses Script hilft dir, genau das herauszufinden und alle Konfigurationsobjekte einer einzelnen Gruppe zu erhalten.
Welche Objekte sind enthalten
Das Script unterstützt derzeit:
- Device Configuration
- Administrative Templates
- Device Compliance Policies
- Mobile Applications
- Scripts
- Remediation Script
- Windows Autopilot deployment profiles
- Enrollment Status Page
- Security baselines
Voraussetzungen und Berechtigungen
Prüfe das heruntergeladene Skript vor der Zustimmung. Version 2.3 fordert DeviceManagementConfiguration.Read.All und DeviceManagementApps.Read.All an. Die Gruppensuche benötigt zusätzlich eine passende delegierte Leseberechtigung für Gruppen; das Konto braucht die entsprechende Intune-Rolle. Ein normales Admin-Konto darf nicht automatisch jeden Consent erteilen.
Ein praktisches Beispiel
Prüfe beispielsweise SEC-Win-Baseline-Pilot, bevor du die Gruppe änderst. Vergleiche die gemeldeten Zuweisungen mit dem Portal. Die Ausgabe ist eine Untersuchungshilfe, kein Nachweis, dass die Gruppe gefahrlos gelöscht werden kann. Andere Workloads, nicht unterstützte Objekttypen, Filter und effektive Mitgliedschaften gehören ebenfalls zur Prüfung.
Wie du das Script bekommst
Du findest das Script in meinem GitHub-Repository oder in der PowerShell Gallery:
Install-Script -Name Get-AllAadGroupAssignments
Get-AllAadGroupAssignments
Wie kann ich dem Script neue Themen hinzufügen
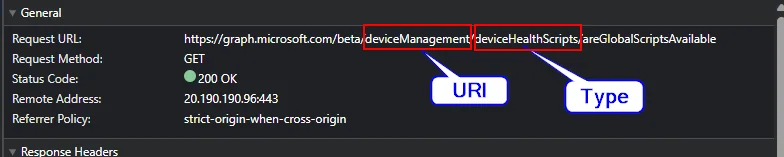
Das ist wirklich einfach. Du musst nur diesen Codeblock am Ende des Scripts hinzufügen:
Get-Topic -topicHeadline "Remediation Scripts" -groupId $group.id -uri "deviceManagement" -type "deviceHealthScripts" -uriAssignment "assignments"Füge den Namen des Themas hinzu und lege die Graph-URI sowie den Typ fest. Du findest diese über den Graph Explorer:
Häufige Stolpersteine
Das Skript vergleicht Zuweisungsziele mit der ausgewählten Gruppe. Es berechnet nicht die effektive Richtlinie jedes Geräts. Auch eine dynamisch befüllte Gruppe kann direkt zugewiesen sein. Wichtig ist zudem Paging: Der Helper in Version 2.3 liest nur value aus einer Antwort und folgt @odata.nextLink nicht. Große Sammlungen können deshalb unvollständige Ergebnisse liefern. Prüfe die Vollständigkeit, bevor du einem leeren Report vertraust.
Einsatz in Pipelines
Die verlinkte Version fragt interaktiv nach dem Gruppennamen. Für einen unbeaufsichtigten Job müsstest du Eingaben, Authentifizierung, Fehlerbehandlung und Paging zuerst gezielt anpassen und testen. Der hier gezeigte Aufruf ist keine fertige Pipeline-Integration.
Fazit
Nutze das Skript als Hilfe bei der Untersuchung von Zuweisungen und prüfe die Ergebnisse an den relevanten Konfigurationsobjekten. Dokumentiere die Skriptversion und lokale Änderungen. Die Ausgabe allein reicht nicht aus, um das Löschen einer Gruppe freizugeben.
Kommentare
Thanks for your work 🙂
I don’t know if it’s already done, but it can be good also to can filter with one specific user or one specific device to see all deployment they get for troubleshooting purpose. Thanks for your work
[…] New Version of the intune group assignment script […]
Hi, do we have a script to include filters in assignments?