
Microsoft Copilot for Security: Einstiegsleitfaden
Erfahre, wie du Microsoft Copilot for Security bereitstellst, ihn in Intune integrierst und mit KI-Prompts die Reaktion auf Cyberbedrohungen…
Das war für mich ein Selbstläufer – ich musste einfach einen Blogbeitrag über Microsoft Copilot for Security schreiben. Du weißt, ich mag KI und ich mag Intune. Was gibt es Besseres, als in einem einzigen Beitrag über beides zu bloggen? Ich war bereits Teil der Closed Preview und bin ein sehr großer Fan dieses Produkts und des Potenzials, das dahintersteckt. In diesem Blogbeitrag schreibe ich über alles, was du wissen musst, und wie du loslegen kannst.
Was ist Microsoft Copilot for Security?
Microsoft Copilot for Security ist ein eigenständiges Produkt, aber auch eine Art Framework, das Microsoft in die verschiedenen Sicherheitstools wie Intune, Entra, Purview, Sentinel, Defender und weitere integriert hat.
Die Definition von Microsoft lautet: „Copilot for Security is an AI cybersecurity product that enables security professionals to respond to cyberthreats quickly, process signals at machine, and assess risk exposure in minutes“. Aber was bedeutet das?
Copilot for Security nutzt die am meisten gehypte Technologie und aus meiner Sicht die Technologie mit dem größten Potenzial, die Art, wie wir arbeiten, grundlegend zu verändern – Transformer-Modelle, genauer gesagt Large Language Models. Du formulierst eine Frage/einen Prompt und erhältst eine Antwort mit genau dem, was du willst (nicht immer). Aber wenn du diese Power auf die leistungsstarke Sicherheitstool-Suite von Microsoft anwendest, kannst du ganz neues Potenzial entfalten.
Copilot for Security lässt sich außerdem mit Plugins von Drittanbietern und Promptbooks erweitern. Ein Promptbook ist eine Reihe von Prompts für gängige Aufgaben. Der Security Copilot bietet dir zudem die Möglichkeit, eigene Wissensdatenbanken und Dokumente einzubinden, die zur Beantwortung von Fragen herangezogen werden können.
Was verändert sich mit diesem Produkt?
Copilot for Security verändert die Art, wie du mit einem oder allen Produkten interagierst. Du hast eine eigene Chat-Erfahrung, aber auch eine Erfahrung direkt dort, wo du sie brauchst. Dieser Chat kann deine Fragen beantworten, gestützt auf Daten aus einem oder allen Tools. Er hilft dabei, Zeit bei typischen SOC-Aufgaben zu sparen. Wie in vielen meiner Blogs erwähnt, ist Prompt Engineering die neue Fähigkeit, die du brauchst. Die Art, wie ein Admin mit den Produkten interagiert, wird sich verändern. Du musst nicht mehr das richtige Portal finden und im 20. Untermenü navigieren. Du musst nur deine Frage oder deine Aktion so präzise wie möglich formulieren, um eine gute Antwort zu erhalten.
Ich hasse Dashboards, weil niemand in der Lage ist, sie alle zu überwachen, und es kein perfektes Dashboard gibt, das zur konkreten Frage oder Aufgabe passt, die du hast. Auch das wird sich ändern. Weg von reaktiven Dashboards und hin zu den Daten und Berichten, die du brauchst, on the fly. Ich denke, dass heute noch nicht alle dieser Aspekte abgedeckt sind und es noch ein langer Weg ist, diese große Veränderung zu allen Admins und Organisationen zu bringen, aber dies ist der Ausgangspunkt dieser großen Transformation.
Was sind die Voraussetzungen?
Normalerweise findest du hier eine lange Liste. Für Copilot for Security ist diese Liste sehr kurz. Du brauchst eine Azure-Subscription und eine Consumption Unit. Das war’s.
Wie sieht das Pricing aus?
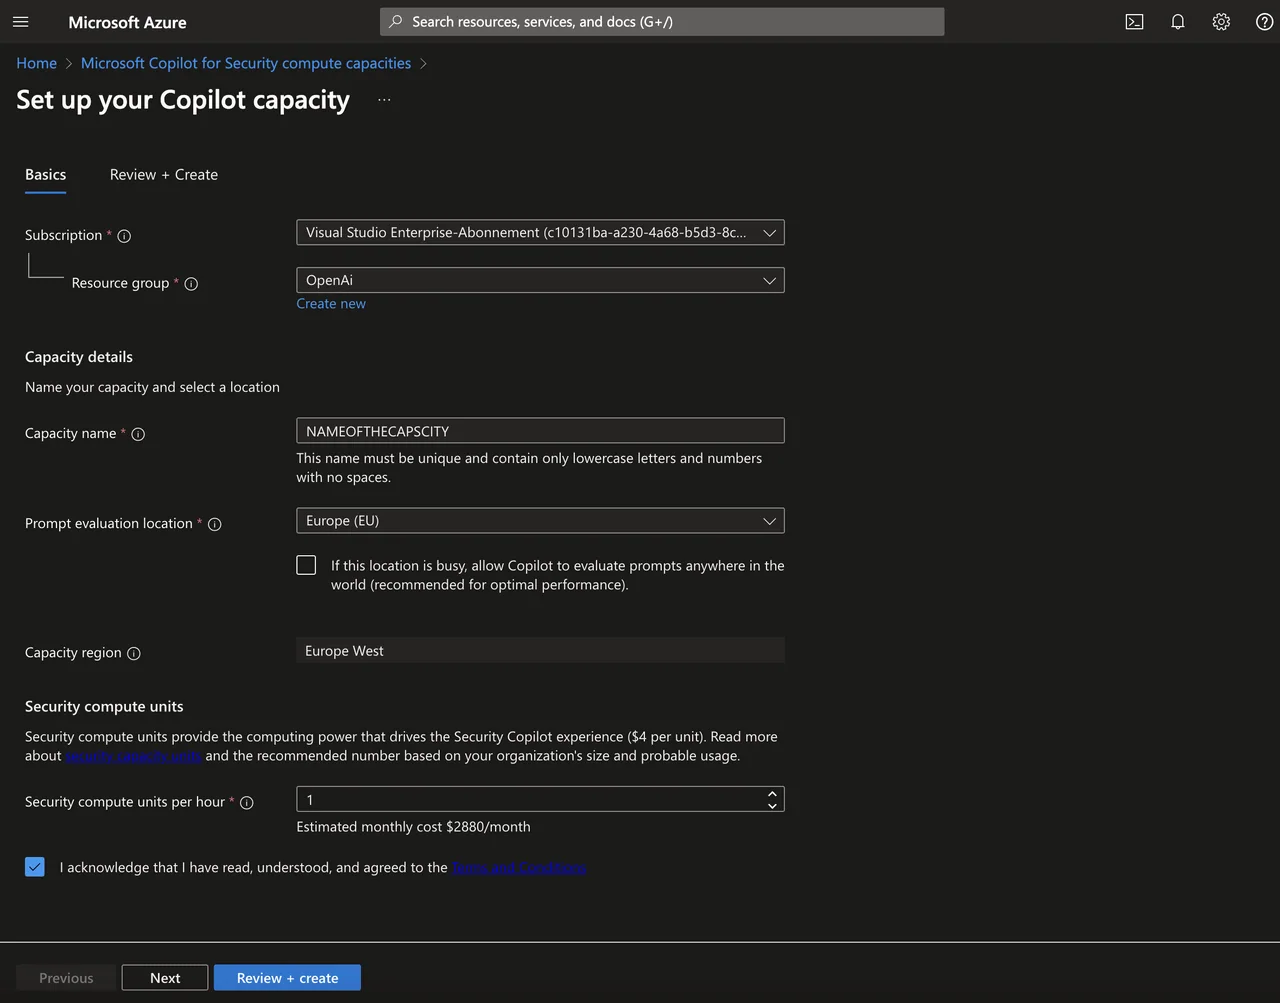
Die Security Compute Unit (SCU) ist die Einheit, mit der Copilot for Security abgerechnet wird. Eine SCU kostet 4 $ pro Stunde, was ungefähr 2.920 $ pro Monat entspricht. Meiner Meinung nach ist das ein hoher Preis, denn mit einer SCU kommst du nicht besonders weit.
Eine Änderung der SCU ist nicht möglich; das bedeutet Löschung und erneute Bereitstellung.
Wie kann ich Copilot for Security bereitstellen?
Lass mich dir zwei Wege zeigen. Einer führt über das Portal und einer über Code.
Als Erstes musst du das Azure Portal öffnen (portal.azure.com).
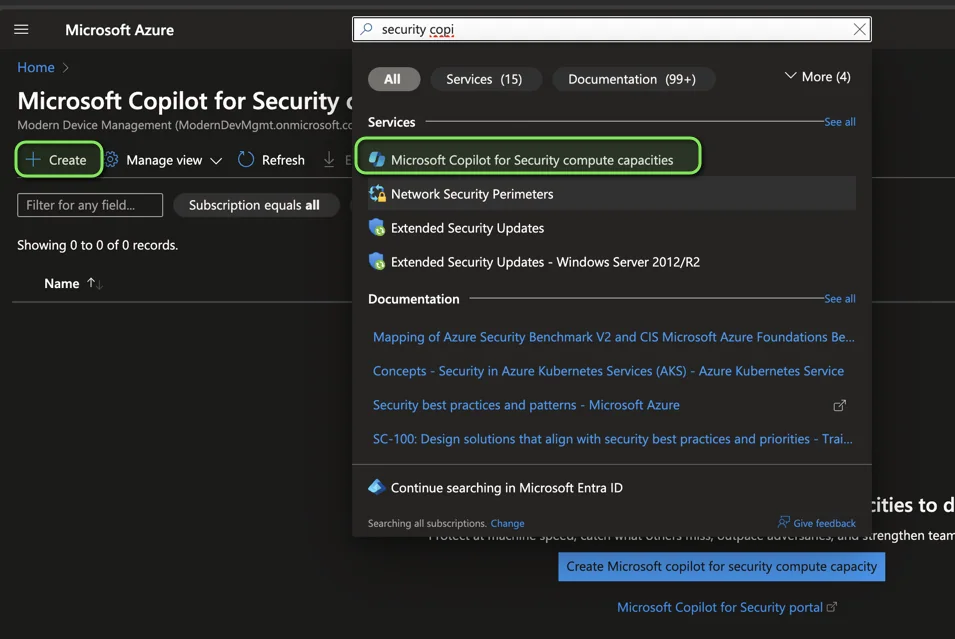
Suche im Azure Portal nach Copilot for Security und klicke auf +Create.
- Wähle die Resource Group aus und gib einen Namen, den Standort für die Prompt-Auswertung und die Anzahl der Compute Units pro Stunde ein. Klicke auf Review + create.
Um Copilot for Security über Code bereitzustellen, brauchst du zwei Dinge: ein ARM-Template (Azure Resource Manager) und ein PowerShell-Skript.
{
    "$schema": "http://schema.management.azure.com/schemas/2014-04-01-preview/deploymentTemplate.json#",
    "contentVersion": "1.0.0.0",
    "parameters": {
        "capacityName": {
            "type": "String"
        },
        "location": {
            "type": "String"
        },
        "numberOfUnits": {
            "type": "Int"
        },
        "crossGeoCompute": {
            "type": "String"
        },
        "geo": {
            "type": "String"
        }
    },
    "resources": [
        {
            "type": "Microsoft.SecurityCopilot/capacities",
            "apiVersion": "2023-12-01-preview",
            "name": "[parameters('capacityName')]",
            "location": "[parameters('location')]",
            "properties": {
                "numberOfUnits": "[parameters('numberOfUnits')]",
                "crossGeoCompute": "[parameters('crossGeoCompute')]",
                "geo": "[parameters('geo')]"
            }
        }
    ]
}
# Variables for common values
$tenantId = "tennantId"
$template = "templatefilepath"
$subscriptionId = "subscriptionId"
$location = "westeurope"
$resourcegroup = "rg-securitycopilot"
$resourceName = "scu-capacity"
$crossGeoCompute = "Allowed"
$numberOfUnits = 1
$ressourceRegion = "eu"
$resourceType = "microsoft.securitycopilot/capacities"
$deploymentName = "Deploy" + $ResourceName
# Create Connection
Connect-AzAccount -Tenant $tenantId -Subscription $subscriptionId
# Create Resource Group
Write-host "Microsoft Copilot for Security will be deployed..."
If (!(Get-AzResourceGroup -Name $resourcegroup -Location $location))
{
New-AzResourceGroup -Name $resourcegroup -Location $location -Force
}
# Create Ressource
New-AzResourceGroupDeployment `
-Verbose `
-Name $deploymentName `
-ResourceGroupName $resourcegroup `
-TemplateFile $template `
-capacityName $resourceName `
-location $location `
-crossGeoCompute $crossGeoCompute `
-geo $ressourceRegion`
-numberOfUnits $numberOfUnitsCopilot for Security einrichten
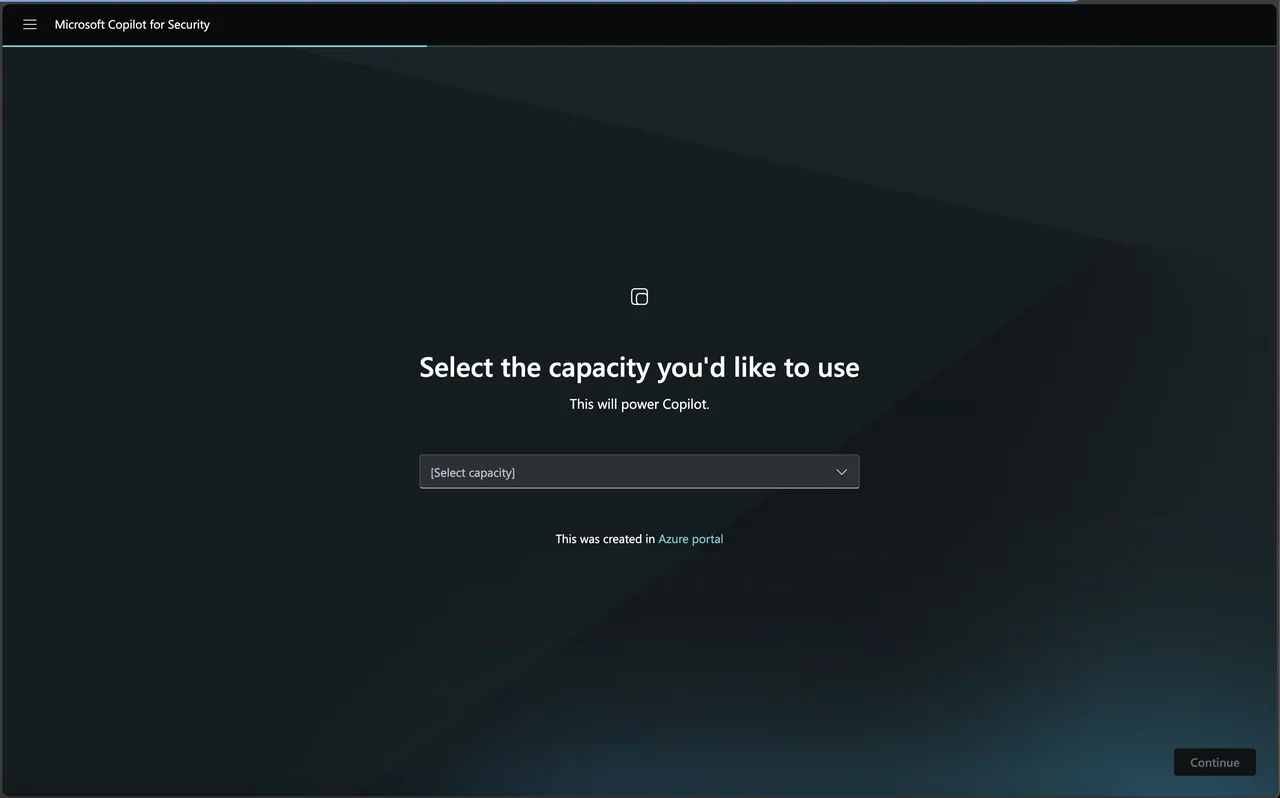
Öffne die Webseite: https://securitycopilot.microsoft.com/tour/admin und starte das Enrollment. Sobald das erledigt ist, kannst du eine Kapazität auswählen und auf Continue klicken.
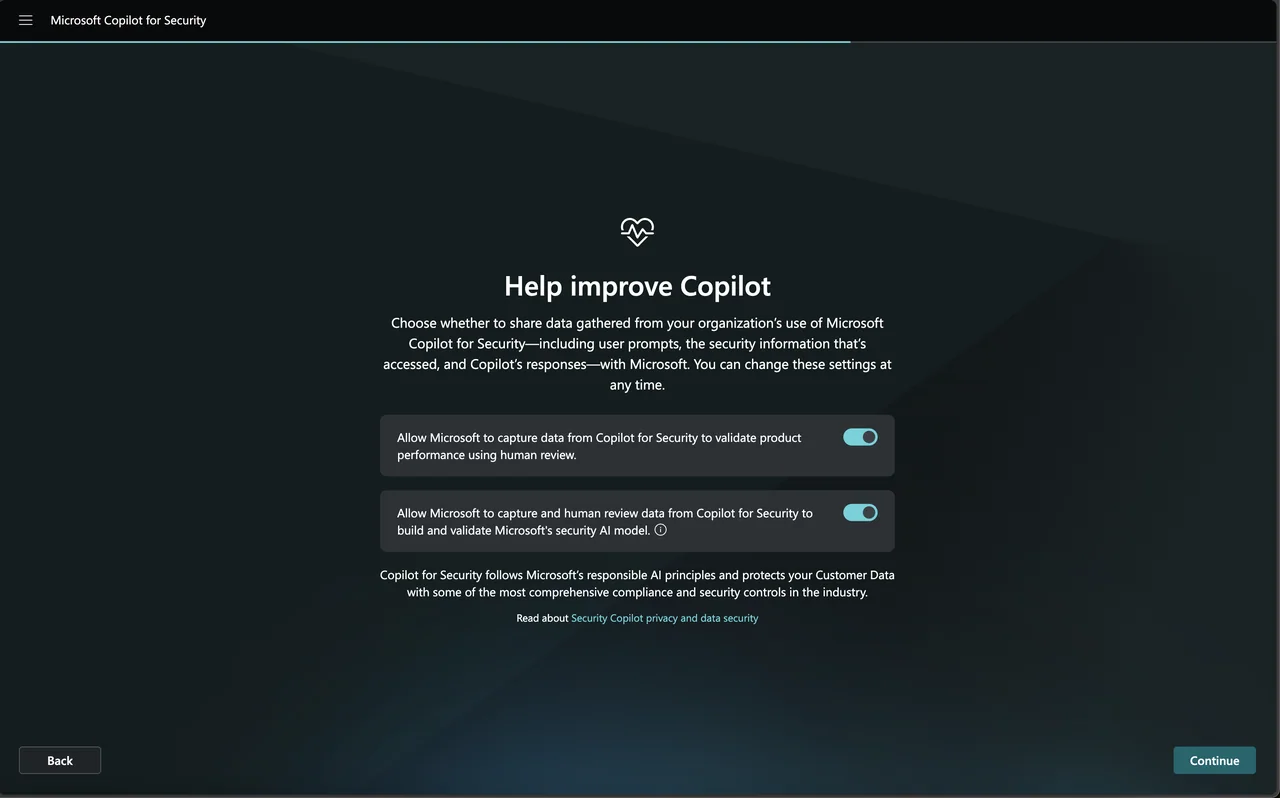
Wenn du Microsoft bei der Verbesserung des Pilots unterstützen möchtest, kannst du die Diagnoseeinstellungen aktivieren und auf Continue klicken.
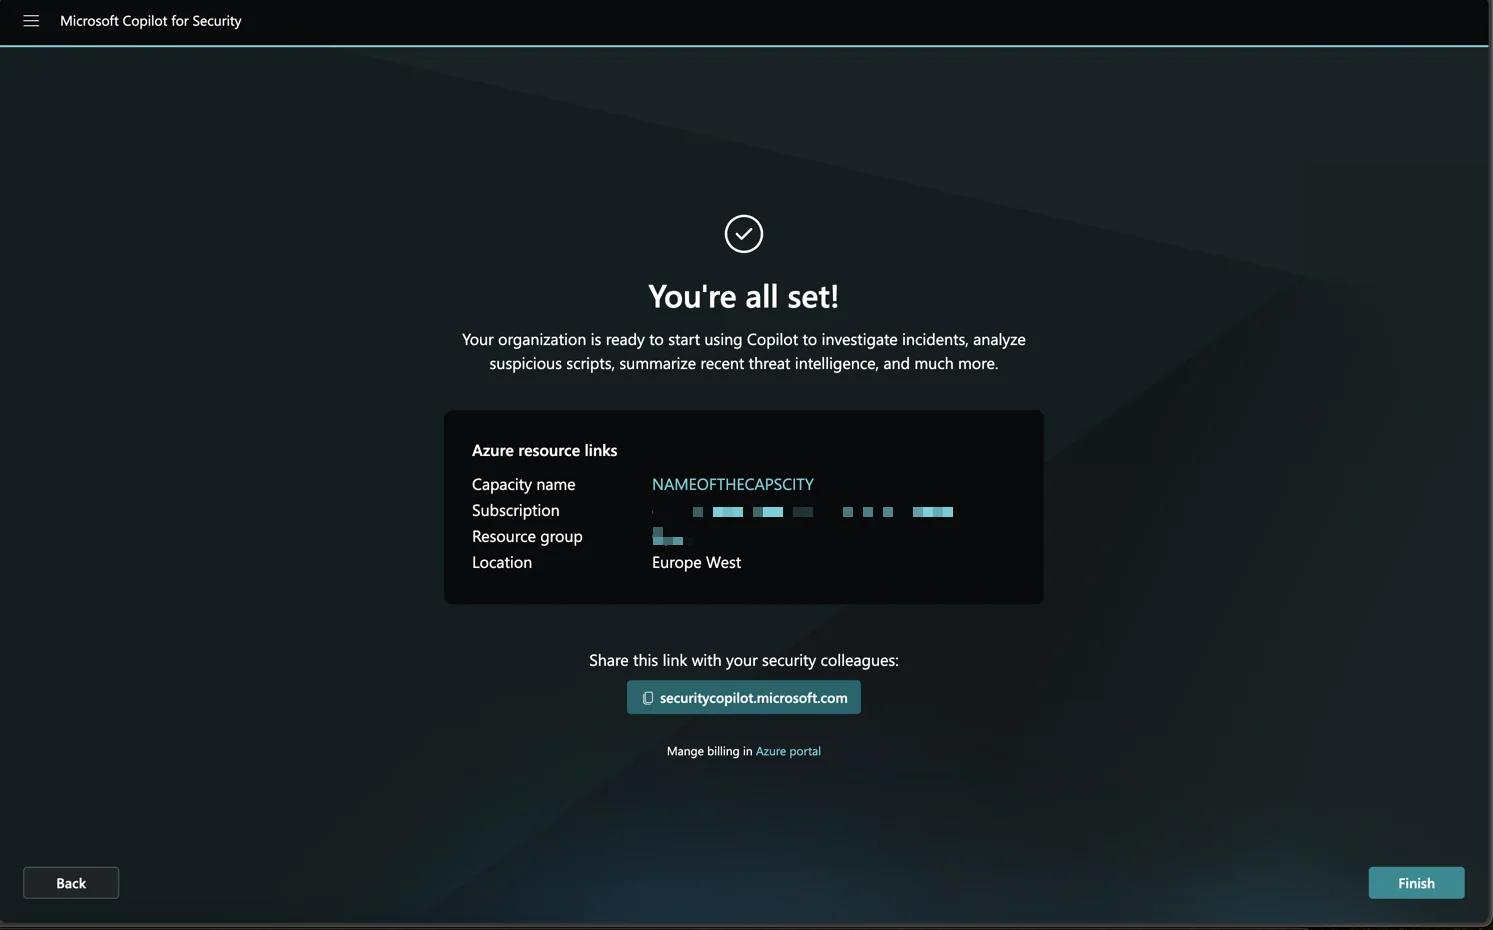
- Sobald das erledigt ist, ist die Einrichtung abgeschlossen und du kannst auf Finish klicken.
Wie kann ich Copilot for Security öffnen?
Du hast zwei Möglichkeiten: Die eine ist, das zentrale Portal zu öffnen, und die andere ist, die eingebettete Erfahrung in Intune zu nutzen.
Um die zentrale Erfahrung zu öffnen, rufe https://securitycopilot.microsoft.com/sessions/new auf. Hier hast du eine offene Prompt-Erfahrung, in der du alles fragen kannst, was Copilot for Security leisten kann.
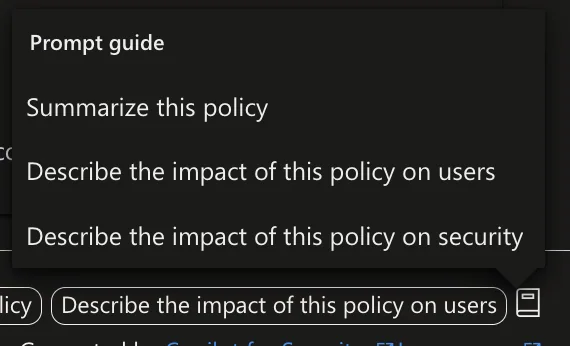
Du kannst dir hier die Prompt-Hinweise ansehen, um einen Eindruck davon zu bekommen, was du fragen kannst und bei welchen Fragen Copilot dich unterstützen kann. Außerdem erhältst du auf der Startseite des Copilot viele Informationen und Lernmaterialien rund um den Copilot.
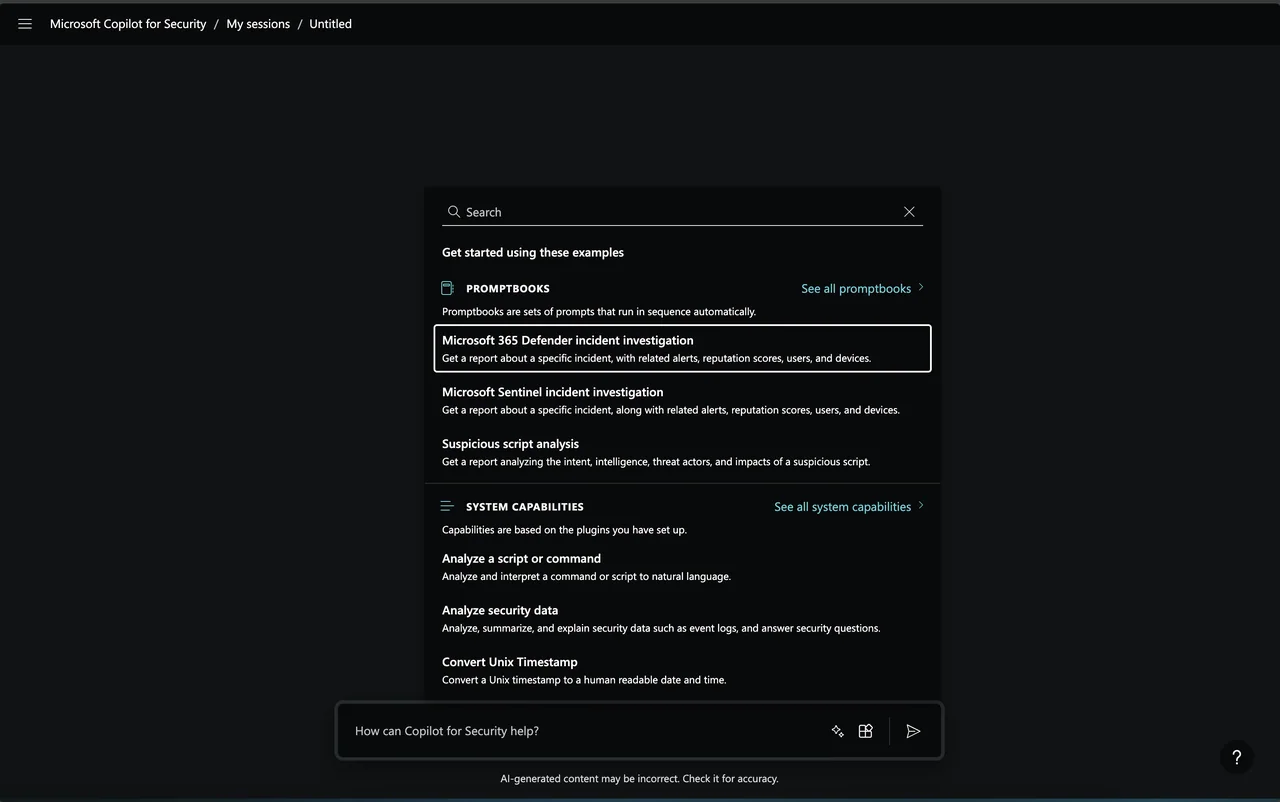
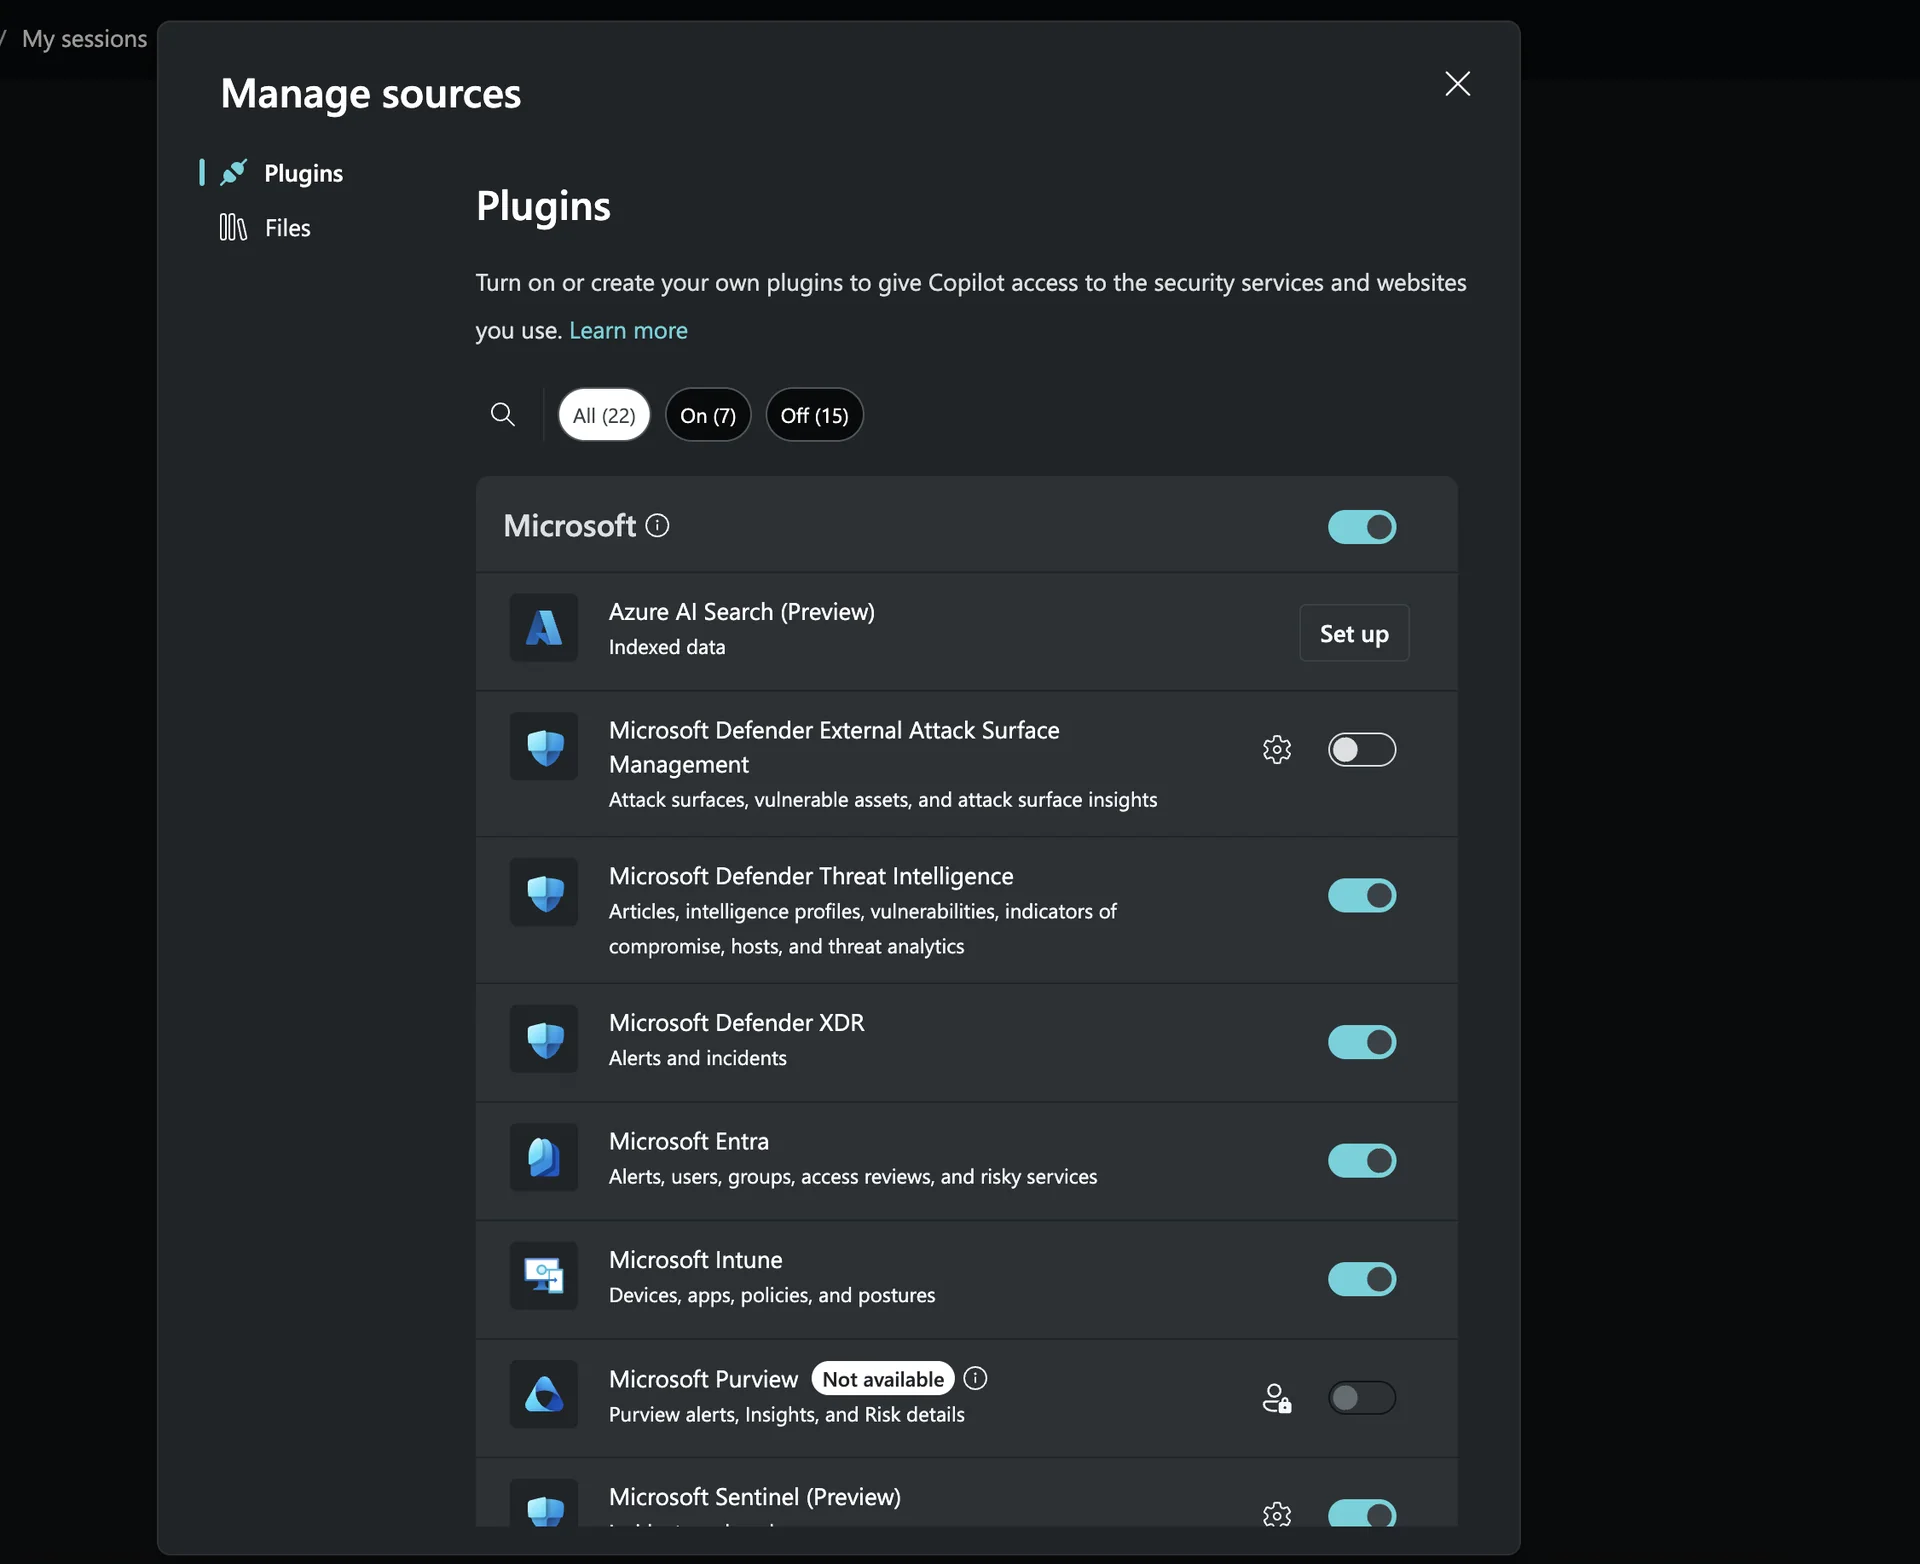
Über die Schaltfläche daneben kannst du verschiedene Plugins ein- und ausschalten und entscheiden, welches zur Beantwortung deiner Fragen verwendet werden soll.
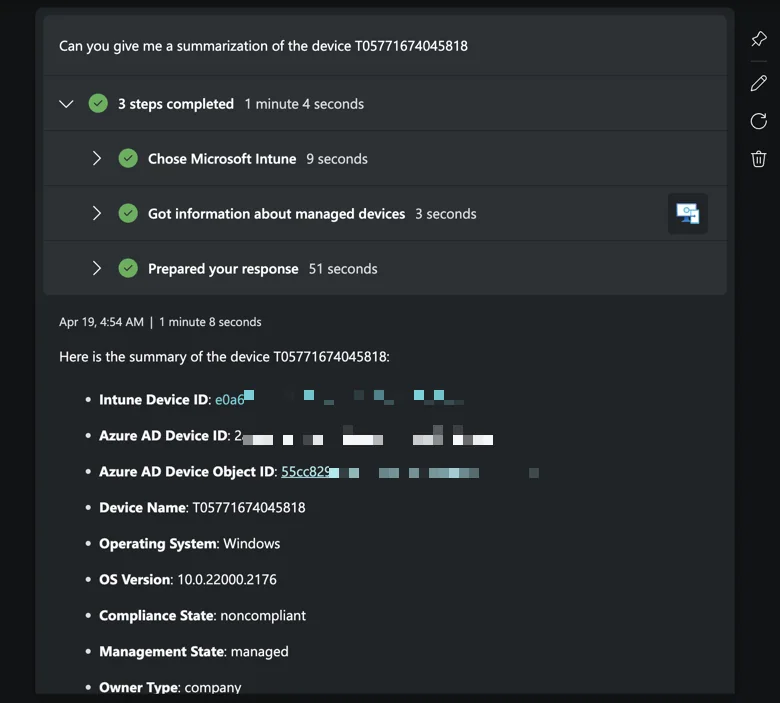
Du kannst jetzt eine Frage stellen wie „Can you give me a summarization of the device NAME“ und erhältst eine vollständige Zusammenfassung dieses Geräts. Du kannst auch weiter über dieses Gerät chatten.
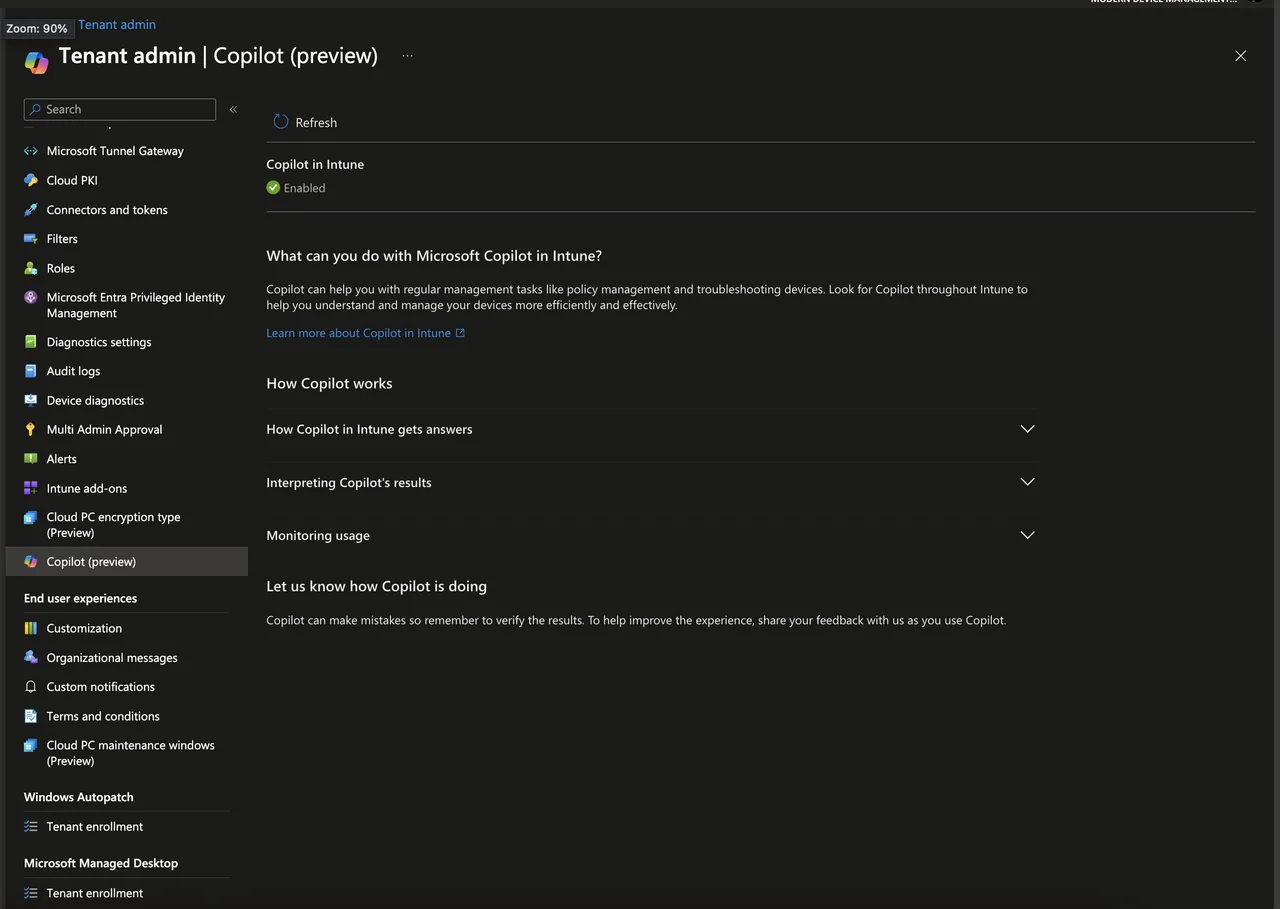
Aber gehen wir weiter zur eingebetteten Erfahrung, z. B. in Intune. Um diese zu nutzen, öffne intune.microsoft.com in deinem Browser und stelle sicher, dass der Copilot aktiviert ist. Das kannst du in der Tenant-Administration tun.
Die Intune-Erfahrung ist derzeit keine offene Prompt-Erfahrung; sie ist eher ein geführtes Prompt-Szenario. Was du tun musst, ist z. B. ein Gerät, eine Richtlinie oder ein anderes Objekt zu öffnen, um das Copilot-Symbol zu sehen. In diesem Beispiel habe ich ein Konfigurationsprofil geöffnet und sehe die Schaltfläche „Summarize with Copilot“, die mir hilft, eine Zusammenfassung dieses Objekts zu erhalten.
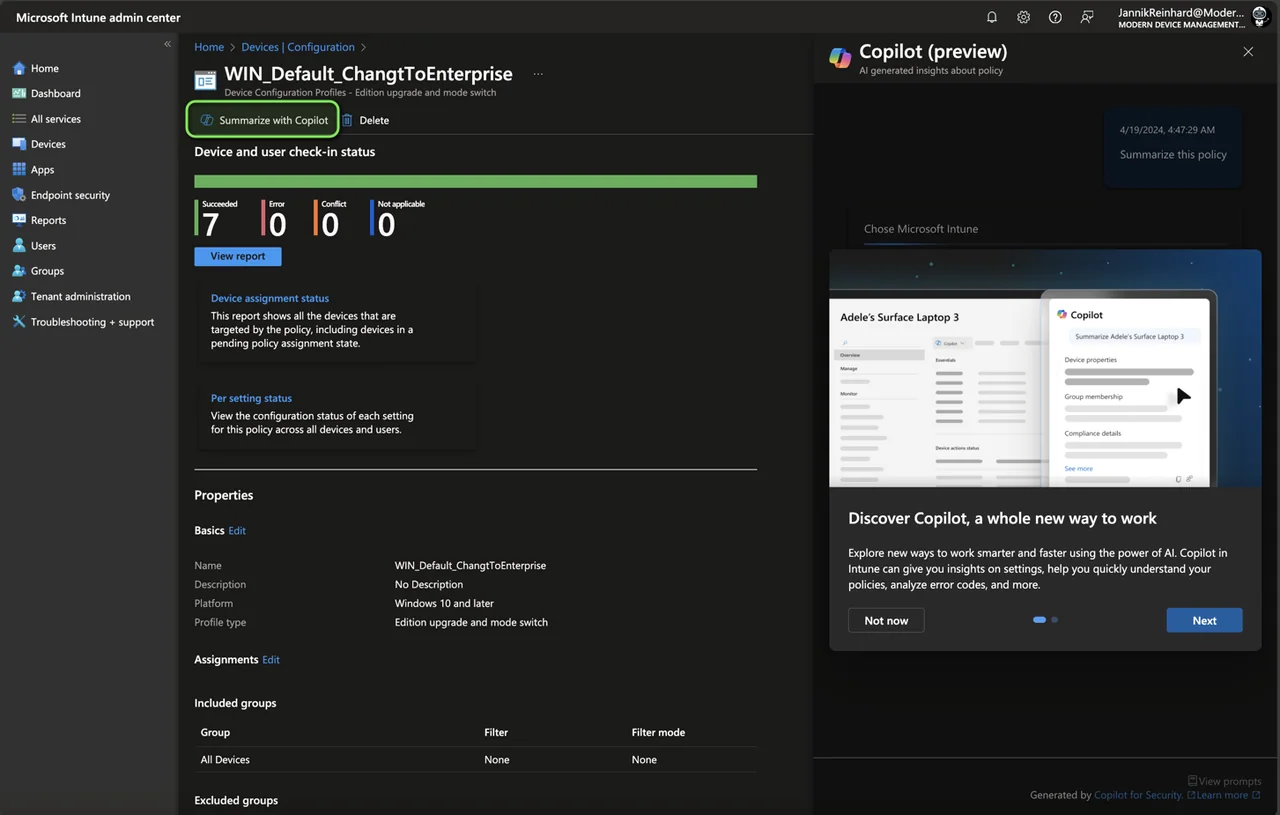
Probieren wir das aus:
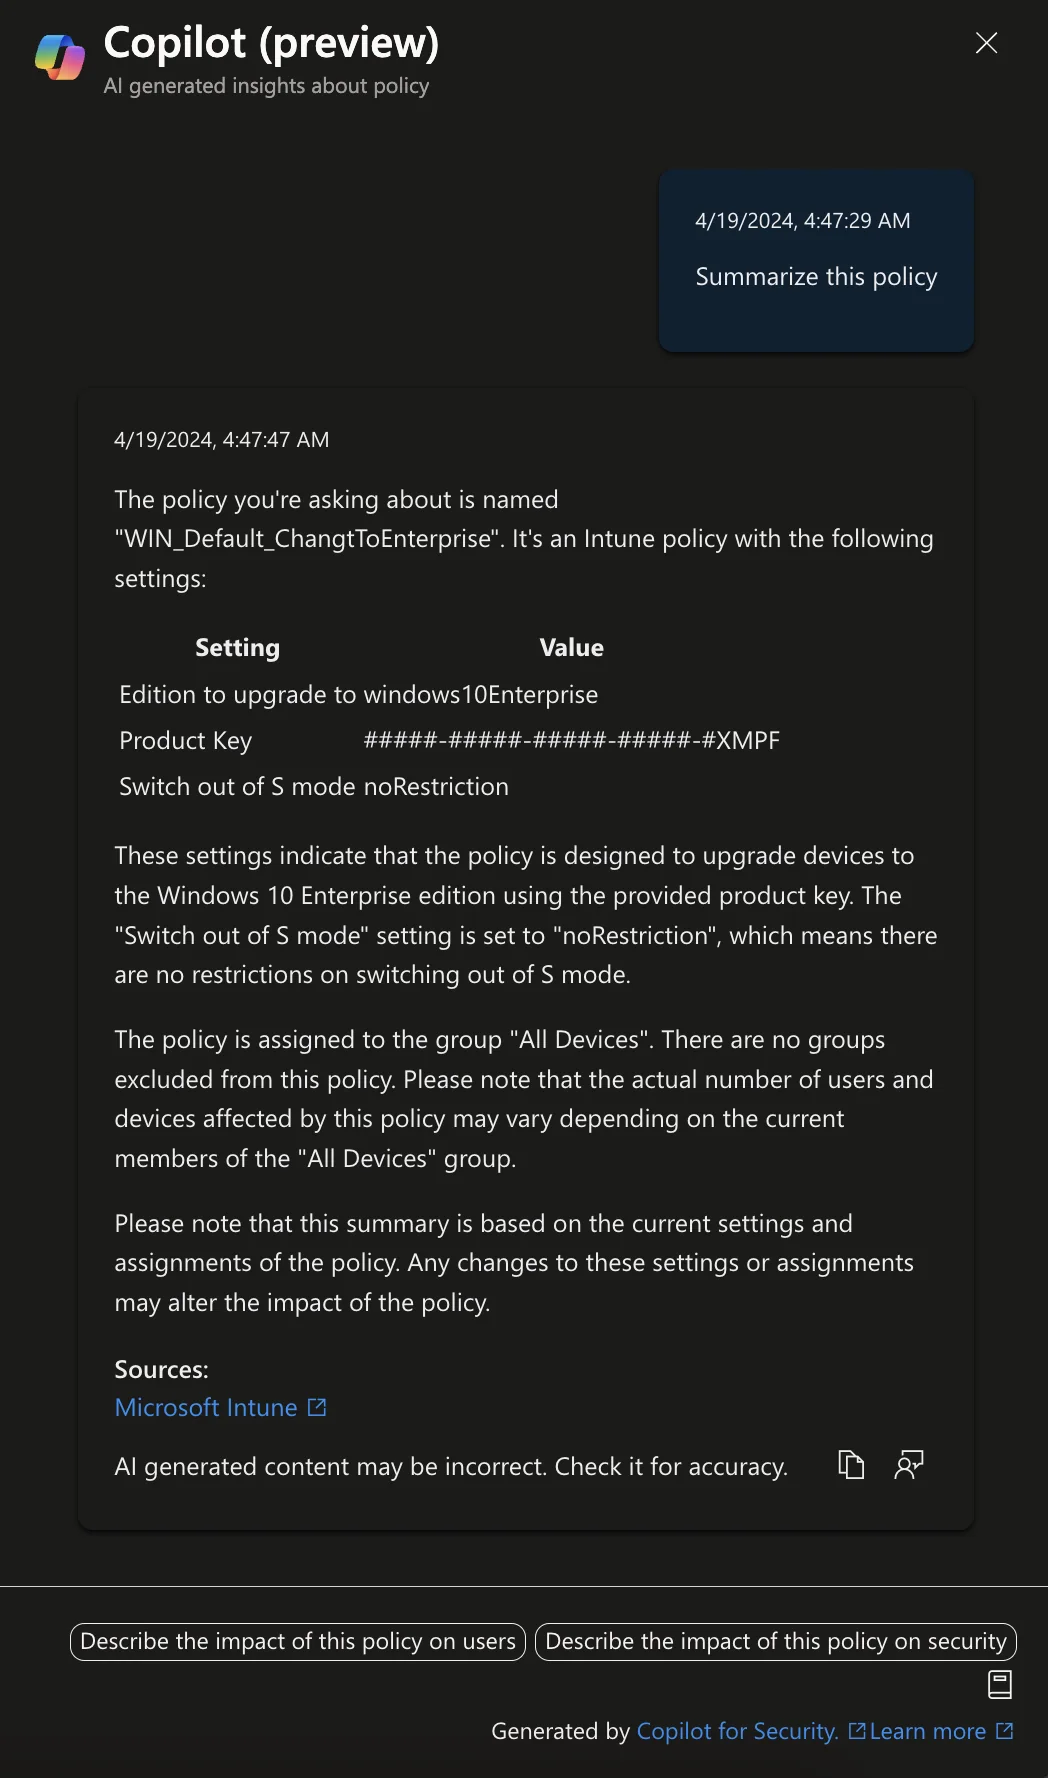
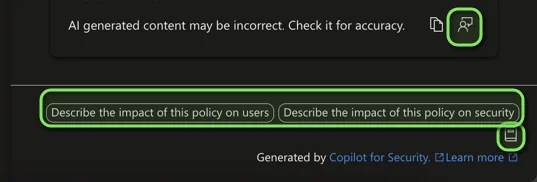
Der wichtige Teil ist der am unteren Rand. Hier hast du die Möglichkeit, Feedback zu geben, um das Produkt zu verbessern, einige Follow-up-Prompts einzugeben und außerdem das Promptbook mit einigen Vorschlägen zu sehen, was du als Nächstes tun kannst. In diesem Fall ist es den Folgeaktionen sehr ähnlich.
Welche nützlichen Beispiel-Prompts gibt es?
Dies ist eine Liste nützlicher Prompts, die du Copilot for Security stellen kannst:
- Can you give me a summary of the device HOSTNAME
- Tell everything about UPN/Username/… in a markdown table.
Wie schreibe ich bessere Prompts?
Wie bereits mehrfach in meinen Blogs erwähnt: Prompt Engineering ist die Fähigkeit der Zukunft. Es ist wichtig, dass du dich mit diesem Thema beschäftigst und dir hier etwas Erfahrung aufbaust. Ein guter Einstieg dafür ist die Microsoft Learn-Plattform: https://learn.microsoft.com/en-us/training/modules/apply-prompt-engineering-azure-openai/.
Aber was bedeutet das? Prompt Engineering ist eine Fähigkeit, gute und effiziente Eingaben für ein LLM (Large Language Model) zu formulieren, um die erwartete, genaueste und qualitativ hochwertigste Ausgabe zu erhalten. Es ist ein Prozess, der das Schreiben, Verfeinern und Optimieren der Anfrage umfasst. Er beschreibt die neue Art, wie wir in Zukunft mit Systemen und Inhalten interagieren.
Ein schlechter Prompt ist:
- What’s H493958343?
Ein besserer Prompt ist:
- Generate me a short summary of the device H493958343 and include general information and the assigned configurations.
Wo finde ich weitere Informationen?
Es gibt ein sehr gutes Q&A von Microsoft, in dem du eine Menge Informationen findest: https://learn.microsoft.com/en-us/copilot/security/faq-security-copilot
Wenn du die Architektur und die LLM-Konzepte hinter diesen Copilot-Erfahrungen besser verstehen möchtest, kannst du dir auch meinen Deep Dive zu Co-Pilots ansehen.
Außerdem solltest du dir unbedingt die Ressourcen ansehen, die du hier auf der Startseite findest:
https://securitycopilot.microsoft.com
Wenn dich interessiert, wie KI auch das Device Management verändern könnte, sieh dir meinen Beitrag über KI-gestütztes Endpoint Management mit Intune an.
Falls du noch nicht Teil dieser LinkedIn-Gruppe bist, kann ich dir den Beitritt ebenfalls empfehlen: https://www.linkedin.com/groups/14345161/
Wenn du etwas Ähnliches für Intune bauen möchtest, kannst du dir auch meinen Beitrag darüber ansehen, wie du deinen eigenen Intune Co Pilot mit Azure OpenAI Studio erstellst.
Wenn du mit Intune und Copilot noch einen Schritt weiter gehen möchtest, sieh dir meinen Beitrag darüber an, wie du deinen eigenen Intune Co Pilot mit CoPilot Studio erstellst.
Kommentare
[…] Everything you have to know about the Security Copilot (1/2) – Getting started […]