
Entra Agent Blueprints: Wer darf in deinem Tenant Agenten anlegen?
Blueprint-Erstellung in Entra prüfen, Owner und Sponsoren von API-Consent trennen und vorhandene Blueprints mit Microsoft Graph inventarisieren.
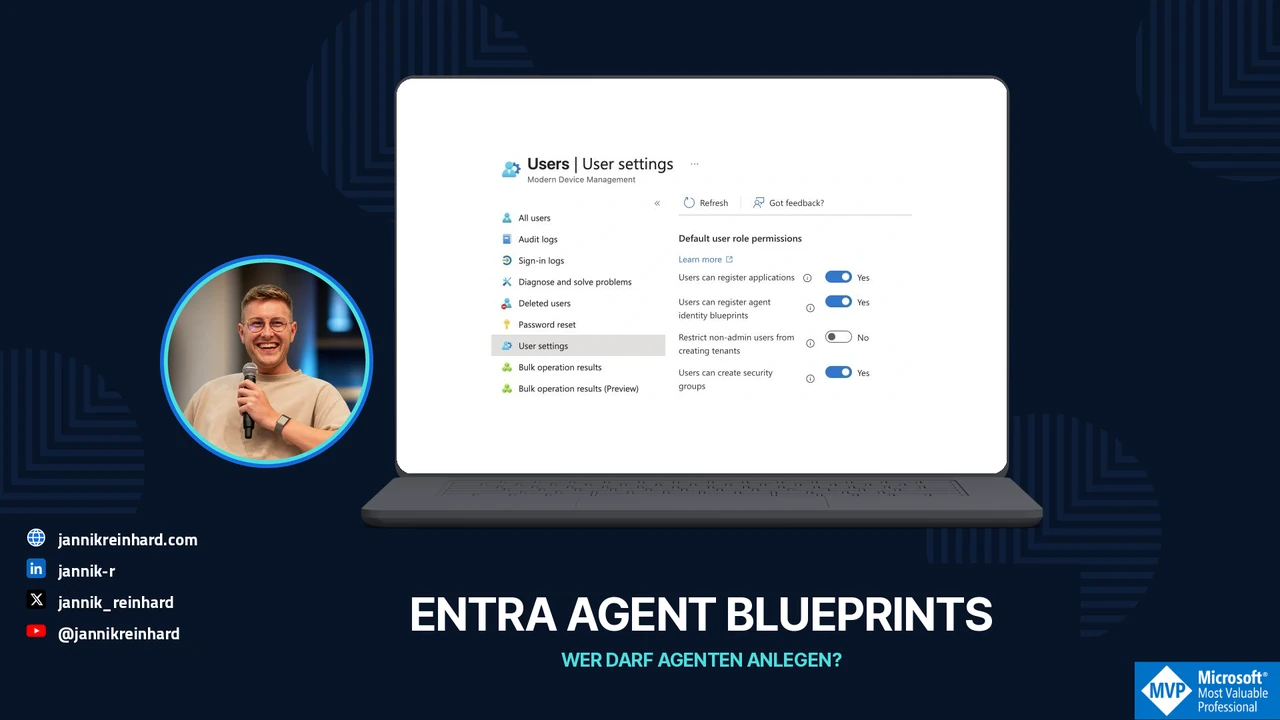
In Entra ID > Users > User settings wollte ich wissen, ob jemand, der Anwendungen registrieren darf, damit auch Agent Blueprints anlegen darf. In meinem Modern Device Management Tenant standen beide Schalter auf Yes. Es sind zwei verschiedene Einstellungen.
Ich gehe zuerst den Schalter für Blueprints durch. Danach zeige ich, welche Objekte und Owner ich in einer Bestandsaufnahme erfassen würde. Den Schalter habe ich am 13. November erneut geprüft und unverändert gelassen. Einen Blueprint habe ich dafür nicht angelegt.
Erst die Einstellung lesen, dann ändern
Öffne Entra ID > Users > User settings und suche Users can register agent identity blueprints. Microsoft dokumentiert diesen Schalter getrennt von App-Registrierung und Benutzer-Consent. Bei erlaubter Erstellung können normale Benutzer einen Blueprint samt zugehörigem Principal anlegen. Bei eingeschränkter Erstellung werden die dokumentierten Agent-ID-Rollen relevant. Rollen und delegierte Erstellung
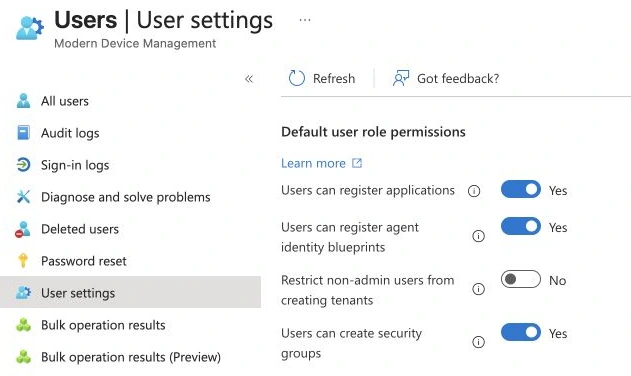
Bevor ich No auswähle, würde ich vorhandene Entwickler und Deployment-Wege erfassen. Eine Sperre ohne unterstützten Antragsprozess führt schnell zu geteilten Zugangsdaten oder Ausweichlösungen über andere App-Registrierungen. Mein Ziel wäre ein freigegebener Builder-Kreis mit klaren Zuständigkeiten und einem reproduzierbaren Deployment.
Umgekehrt bedeutet Yes nicht, dass jeder Benutzer jede nachgelagerte Berechtigung erhalten sollte. Die Zugriffsfreigabe braucht eine eigene Prüfung. Ein einzelner Schalter ist noch kein Governance-Konzept.
Objekt und Verantwortung auseinanderhalten
Ein Blueprint beschreibt eine Familie von Agent-Identitäten. Dazu gehört ein Principal im Tenant; konkrete Agent-Identitäten bilden eine weitere Ebene. Der Assistent kann mehrere zusammengehörige Objekte anlegen. Halte deshalb die tatsächlich erzeugten IDs fest, statt einen sichtbaren Agenten mit genau einem Verzeichnisobjekt gleichzusetzen. Blueprint-Erstellung und Ownership
Der Ersteller wird Owner. Blueprint-Owner können weitere zugehörige Agent-Identitäten ohne zusätzliche Agent-ID-Rolle anlegen. Sponsoren stehen für die fachliche Verantwortung; Owner können die Konfiguration verwalten. Ownership zu vergeben ist damit mehr als ein Name in einer Bestandsliste. Verantwortlichkeiten beim Blueprint
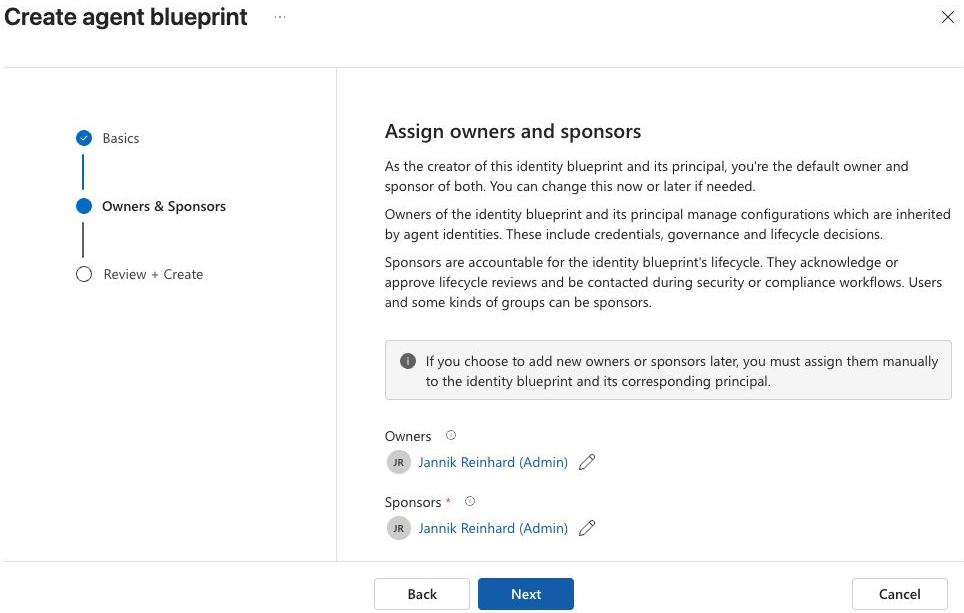
Der Assistent trägt das angemeldete Konto als Owner und Sponsor vor. Dieses Beispiel habe ich abgebrochen; es wurde keine neue Identität erstellt.
In meine Bestandsliste gehören Blueprint-ID, konkrete Agent-IDs, Owner, Sponsor, Zweck, Umgebung und Kontakt für die Stilllegung. Ergänzen würde ich das Deployment-Repository und die Person, die produktive Änderungen freigibt. Erst dadurch kann ein Betriebsteam mit der Liste arbeiten.
Den konkreten Registrierungsweg zeige ich getrennt in meinem Agent-365-Walkthrough mit Python und Entra. Hier geht es um die tenantweite Erstellungsrichtlinie.
Drei Entscheidungen getrennt treffen
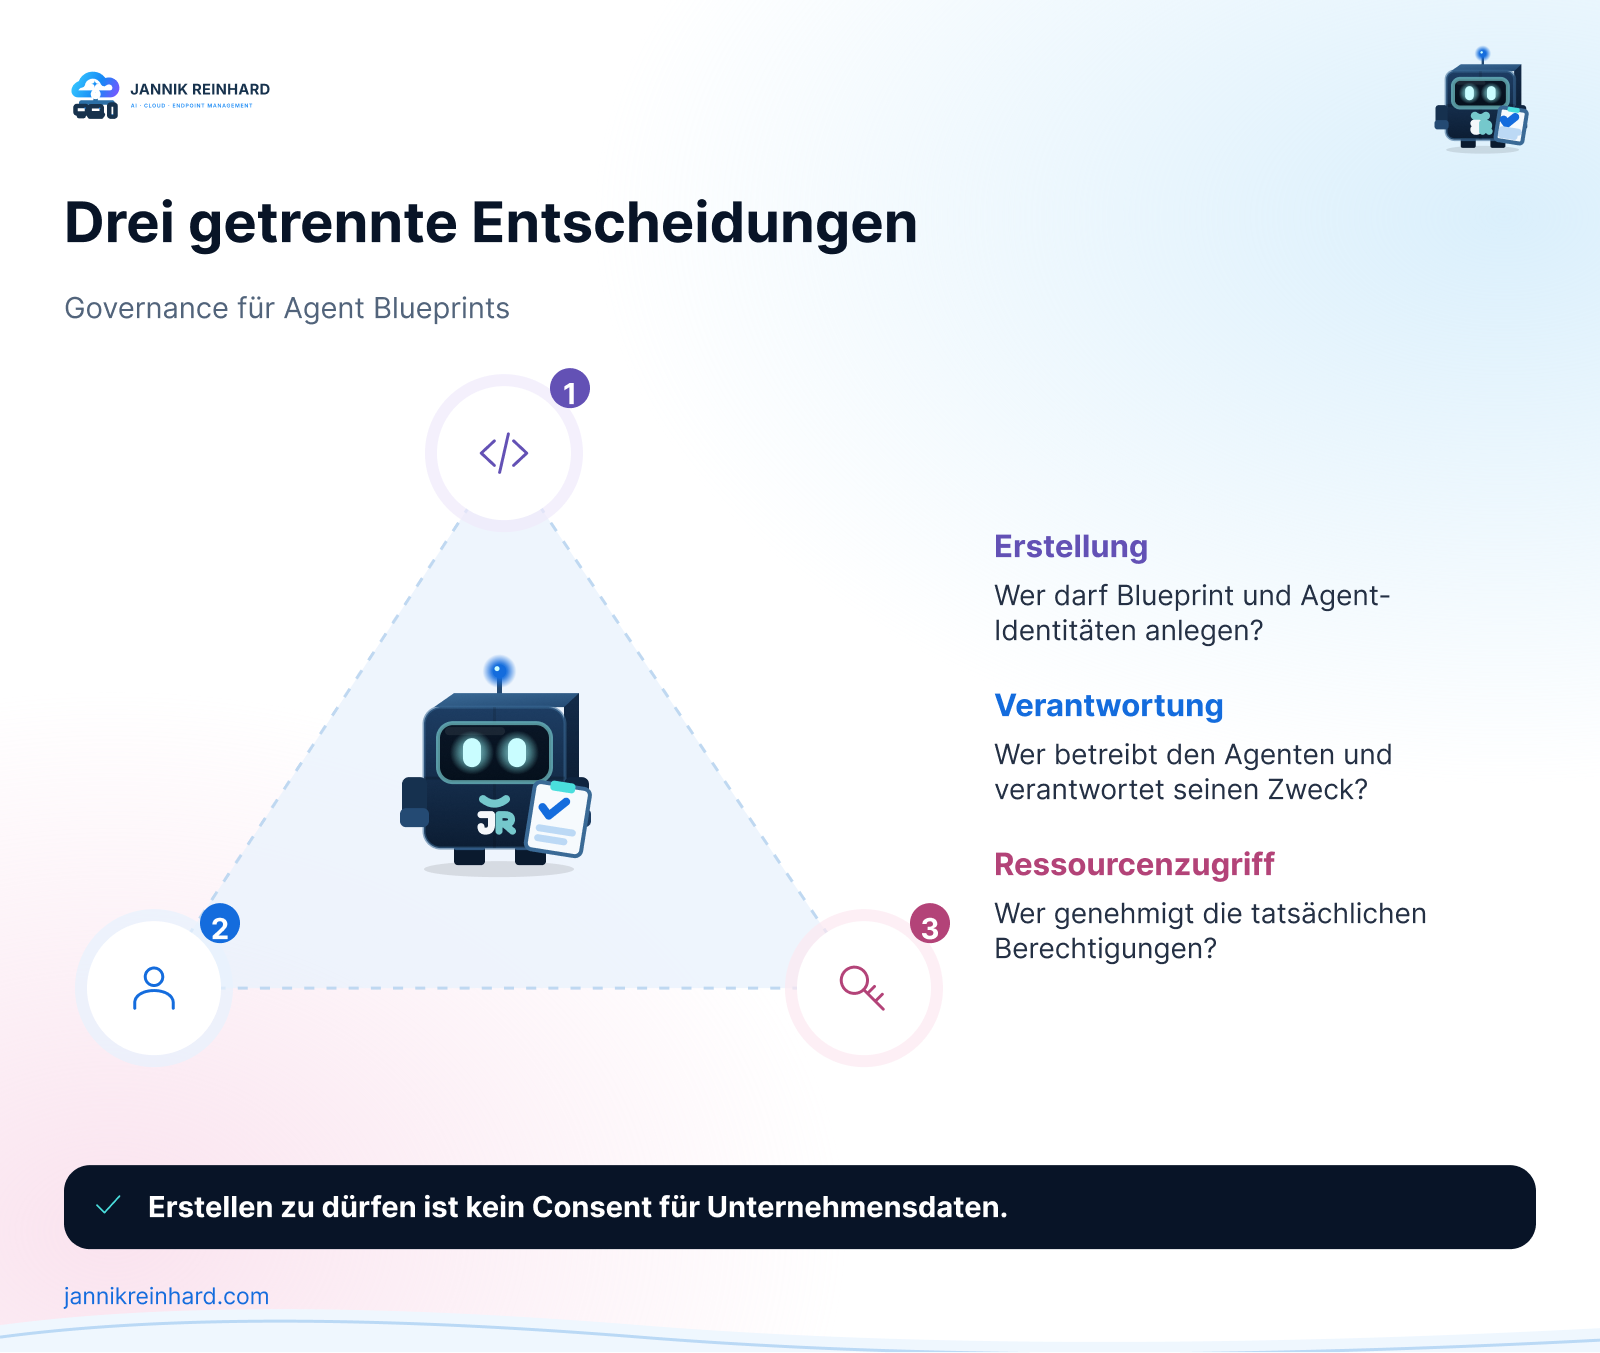
Erstellung, Verwaltung und Datenzugriff getrennt prüfen. Keine der Entscheidungen ersetzt die beiden anderen.
Für einen Helpdesk-Agenten würde das Builder-Team die Identität über den freigegebenen Weg erstellen. Ein benanntes Service-Team betreibt sie. Der Verantwortliche des Ticketsystems genehmigt nur die benötigten Ticketberechtigungen. Beim produktiven Zugriff zählt der Principal, der tatsächlich ein Token anfordert.
Auch bei gesperrter allgemeiner Erstellung kann einiges schiefgehen: Ein vorhandener Owner legt weitere Identitäten an, ein alter App-Grant bleibt zu breit oder die Anwendung verwendet zusätzliche Zugangsdaten außerhalb des geprüften Agenten. Deshalb gehören Inventar und Zugriffsprüfung um den Schalter herum.
Trenne außerdem die Nutzung des Agenten von seiner Administration. Entra beschreibt dafür etwa verpflichtende Zuweisungen. Diese entscheiden aber nicht automatisch über jede Ressource, die der Agent selbst erreichen kann. Benutzerzugriff auf Agenten steuern
In der Bestandsaufnahme trenne ich die Objekt-ID der Anwendung, die Application (Client) ID und die Objekt-ID des zugehörigen Service Principals. Öffne Entra ID > Agents > Agent blueprints. Die Application ID und die Object ID findest du in derselben Zeile. Für die Graph-Owner-Abfrage unten brauchst du die Objekt-ID der Anwendung. Die Client-ID hilft beim Zuordnen, ist aber kein Ersatz im Graph-Pfad.
Spiel vor einer Einschränkung einen Entwicklerwechsel durch. Kann das Betriebsteam den Blueprint verwalten, wenn die Person geht, die ihn erstellt hat? Kann die Deployment-Identität weiterhin die vorgesehene Child-Identität anlegen? Ist der Zugriff auf die Ticket-API separat und eng begrenzt genehmigt? Ein Ja auf eine dieser Fragen beantwortet die beiden anderen nicht.
Blueprints mit Microsoft Graph inventarisieren
Der v1.0-Listenendpunkt lautet /applications/microsoft.graph.agentIdentityBlueprint. Als kleinste Leseberechtigung nennt Microsoft AgentIdentityBlueprint.Read.All. Bei delegierten Aufrufen hängt tenantweite Sicht zusätzlich von der Rolle des Aufrufers ab. Eine leere Antwort eines eingeschränkten Kontos ist kein vollständiger Audit. Graph-API und Berechtigungen
In einer bereits freigegebenen Microsoft-Graph-PowerShell-Sitzung folgt dieses reine Lesebeispiel der Paginierung:
$uri = 'https://graph.microsoft.com/v1.0/applications/microsoft.graph.agentIdentityBlueprint?$select=id,appId,displayName&$top=100'
$blueprints = @()
do {
    $page = Invoke-MgGraphRequest -Method GET -Uri $uri
    $blueprints += @($page.value)
    $uri = $page.'@odata.nextLink'
} while ($uri)

$blueprints | Select-Object id, appId, displayName
Ein Access Token gehört weder in den Quelltext noch in die Ausgabe. Verwende den freigegebenen Anmeldeweg und prüfe den Scope vor der Ausführung. Die Syntax wurde lokal geprüft; für diesen Entwurf habe ich keinen neuen Consent ausgelöst oder tenantweiten Graph-Export ausgeführt.
Lies pro Blueprint zusätzlich die Owner über /applications/{id}/microsoft.graph.agentIdentityBlueprint/owners. Auch dort muss die Paginierung berücksichtigt werden. Verwechsle die Objekt-id der Anwendung nicht mit ihrer appId. API für die Owner-Beziehung
Zwei normale Arbeitswege testen
Verwende ein nicht privilegiertes Testkonto und ein freigegebenes Builder-Konto. Notiere vor dem Test wirksame Rollen und vorhandene Blueprint-Ownership.
- Beginne ohne Agent-ID-Rolle. Nimm denselben Einstieg wie das Builder-Team. Halte das tatsächliche Ergebnis fest. Ein sichtbarer Menüpunkt kann trotzdem mit einer abgelehnten Anfrage enden.
- Wiederhole es als freigegebener Builder. Nutze das Konto oder die Pipeline, die auch später deployt. Ein Lauf als Global Administrator taugt dafür nicht als Vergleich.
- Prüfe einen vorhandenen Blueprint-Owner getrennt. Eine Child-Identität unter einem Blueprint anzulegen, den man bereits verwaltet, ist ein anderer Vorgang. Halte vorher den Blueprint und den vorgesehenen Namen fest.
- Prüfe die Freigabe am Zielsystem. Nach der Registrierung einmal eine erlaubte und einmal eine nicht freigegebene Ressource lesen. Entscheidend ist die Antwort des Backends für genau diesen Principal.
Mach das Testkonto nicht zum Administrator, nur damit ein Versuch funktioniert. Damit würdest du eine andere Frage testen. Halte Testobjekte und Rechte eng und führe sie anschließend durch den normalen Lebenszyklus.
Aus dem Befund eine konkrete Maßnahme ableiten
Ist die Erstellung zu offen, definiere den Builder-Prozess vor der Einschränkung. Ist Ownership unklar, kläre sie vor weiteren Grants. Hat ein vorhandener Agent bereits zu viel Zugriff, prüfe seine Ressourcenfreigaben direkt. Die Erstellungsrichtlinie entzieht keine bestehenden Rechte.
Auch das Deaktivieren einer Identität beweist nicht, dass jedes zuvor ausgestellte Token und jede nachgelagerte Sitzung sofort beendet ist. Microsoft unterscheidet diese Grenzen in seiner Sicherheitsarchitektur. Zero Trust für Agenten
Der erste Schritt bleibt überschaubar: Schalter lesen, ein korrekt berechtigtes Inventar erstellen und festhalten, wer Erstellung und Datenzugriff genehmigt. Damit hast du eine belastbare Grundlage, ohne sinnvolle Agent-Entwicklung pauschal zu blockieren.
Neue Artikel direkt in dein Postfach.
Praktische Anleitungen zu Intune, KI und Azure.